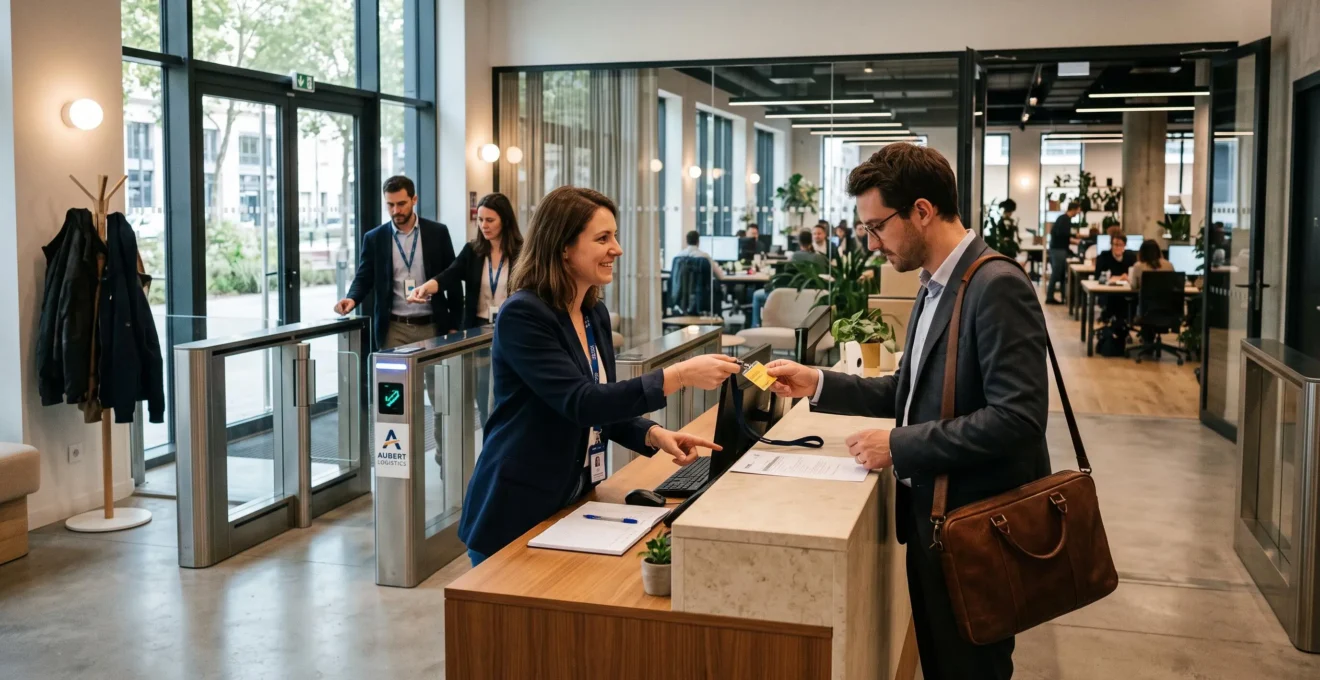
Un salarié rejoint une salle de réunion, un prestataire traverse l’accueil, un collaborateur récupère un document à l’imprimante. Dans des bureaux ouverts, ces déplacements se succèdent naturellement. Pourtant, ils peuvent aussi exposer des équipements, des informations confidentielles ou des espaces réservés lorsque les règles de circulation restent imprécises.
Sécuriser un open space ne consiste donc pas à installer des contrôles à chaque passage. L’objectif est de protéger les accès et les zones sensibles sans compliquer les déplacements habituels. Cela suppose de distinguer les espaces librement accessibles, ceux qui nécessitent une autorisation et ceux qui doivent rester strictement réservés.
La démarche repose sur plusieurs leviers complémentaires : une organisation claire des visiteurs, des habilitations adaptées aux fonctions, des équipements fiables, des habitudes collectives et une surveillance cohérente. En France, elle doit également respecter les exigences de protection des données personnelles, de prévention des risques professionnels et de sécurité des bâtiments.
Une sécurité efficace se reconnaît ainsi moins au nombre de portes verrouillées qu’à la capacité de chacun à savoir où il peut circuler, pourquoi et dans quelles conditions.
Les principes essentiels pour sécuriser des bureaux ouverts
- Organiser les espaces par niveaux de sensibilité plutôt que contrôler indistinctement chaque déplacement.
- Identifier les visiteurs, limiter leurs accès et attribuer aux salariés des droits adaptés à leurs missions.
- Associer équipements de contrôle, comportements quotidiens et vérifications régulières sans entraver les circulations.
- Pourquoi une zone de bureaux ouverts reste-t-elle vulnérable même avec un contrôle d’entrée ?
- Comment gérer les visiteurs dans un open space sans perturber les déplacements internes des salariés ?
- Salle serveur, archives ou direction : quelles zones de bureaux sécuriser en priorité ?
- Quelles habitudes quotidiennes fragilisent silencieusement la sécurité d’un espace de bureaux ?
- Quand revoir la sécurité après un déménagement ou une réorganisation des bureaux ?
- Comment définir des droits d’accès par profil sans gérer chaque utilisateur manuellement ?
- Carte magnétique ou badge sans contact : quelle technologie pour des passages fréquents en open space ?
- Comment répartir les missions des agents de sécurité opérationnels sans créer de zones ou de tâches négligées ?
Pourquoi une zone de bureaux ouverts reste-t-elle vulnérable même avec un contrôle d’entrée ?
Un contrôle d’entrée empêche certaines personnes non autorisées d’accéder aux bureaux, mais il ne garantit pas la protection de tout ce qui se trouve derrière la porte. Dans un open space, les déplacements deviennent souvent libres après le premier contrôle. La sécurité doit donc également porter sur les circulations internes, les personnes présentes et les espaces sensibles.
Ce phénomène peut être décrit comme une « dérive après la porte » : le dispositif vérifie l’autorisation d’entrer dans un bâtiment, sans nécessairement distinguer les espaces auxquels chaque personne devrait pouvoir accéder ensuite. Un visiteur admis pour une réunion peut ainsi passer devant les postes de travail, une imprimante partagée ou les bureaux d’un service sensible.
Il faut distinguer deux dimensions complémentaires. La sécurité périmétrique protège les limites du bâtiment ou d’un secteur au moyen de portes contrôlées, badges ou tourniquets. La sécurité volumétrique concerne la protection d’un espace intérieur, notamment par la détection d’une présence non autorisée. Pour un open space, ces dispositifs doivent s’accompagner d’une organisation des déplacements et d’une sectorisation des accès.
La configuration ouverte crée également des risques particuliers. Un écran orienté vers un couloir peut exposer des informations confidentielles. Une conversation téléphonique peut être entendue depuis une zone partagée. Une personne extérieure peut se fondre dans un flux de collaborateurs sans éveiller immédiatement l’attention.
Pour identifier ces situations, une cartographie simple des flux constitue un premier outil opérationnel. Elle consiste à repérer les entrées, les passages obligés, les imprimantes, les salles de réunion et les espaces où les visiteurs peuvent attendre. Une observation sur site permet ensuite de vérifier si une personne sans accompagnement pourrait stationner dans une zone de travail sans être identifiée.
Cette approche rejoint le référentiel de mesures de sécurité de l’ANSSI, qui recommande notamment de limiter l’accès aux locaux aux personnes autorisées et de prévoir des mesures spécifiques pour les salles serveurs et les locaux techniques.
Le résultat attendu n’est pas une multiplication des obstacles, mais un plan distinguant les espaces communs, les zones de travail et les locaux nécessitant une autorisation particulière.
Une fois ces limites identifiées, l’enjeu suivant consiste à accueillir les personnes extérieures sans imposer les mêmes contraintes aux collaborateurs qui travaillent quotidiennement sur place.
Comment gérer les visiteurs dans un open space sans perturber les déplacements internes des salariés ?
La gestion des visiteurs doit reposer sur une identification à l’arrivée, un parcours adapté au motif de la visite et des règles d’accompagnement proportionnées à la sensibilité des espaces. Un visiteur peut rejoindre une salle de réunion sans être escorté partout, à condition que son itinéraire soit clairement défini et que les zones de travail réservées restent protégées.
Trois organisations de l’accueil peuvent être envisagées selon le nombre de visiteurs et les risques du site.
| Mode d’accueil | Fonctionnement | Conditions d’utilisation |
|---|---|---|
| Accueil formel | Enregistrement, identification et remise d’un badge visiteur. | Adapté aux sites recevant régulièrement des personnes extérieures ou comportant plusieurs zones sensibles. |
| Accueil par un hôte prévenu | Un salarié identifié prend en charge le visiteur et confirme sa destination. | Pratique lorsque les visites sont occasionnelles et principalement organisées sur rendez-vous. |
| Circulation libre encadrée | Le visiteur circule uniquement dans des espaces explicitement ouverts aux visiteurs. | Envisageable pour un hall, une zone d’attente ou certaines salles de réunion séparées des espaces réservés. |
Une solution consiste à mettre en place un badge visiteur associé à un trajet défini. L’invitation est enregistrée avant l’arrivée lorsque c’est possible. À l’accueil, la personne reçoit un badge visuellement différent de celui des salariés et une indication claire de sa destination. Elle suit le parcours prévu puis restitue son badge en quittant les locaux.
Ce fonctionnement évite que les collaborateurs aient à interrompre leur travail pour orienter continuellement les visiteurs.
L’accompagnement peut ensuite être gradué : accès autonome aux espaces d’accueil autorisés, accompagnement obligatoire dans les zones de travail et interdiction d’accès aux locaux techniques sans habilitation spécifique. Cette organisation est généralement plus soutenable qu’une escorte systématique.
Une attention particulière doit être portée aux prestataires informatiques, livreurs et intérimaires. Leur présence répétée ne doit pas transformer la reconnaissance visuelle en autorisation permanente. Chaque catégorie doit disposer de règles explicites, avec des droits limités aux besoins réels de ses interventions.
La CNIL précise, dans sa fiche sur l’accès aux locaux professionnels de la CNIL, que les dispositifs de contrôle peuvent concerner salariés et visiteurs. Elle rappelle également que les données recueillies doivent être utilisées dans un cadre défini et que le contrôle d’accès ne doit pas servir à surveiller les déplacements des salariés à l’intérieur des locaux.
Cette distinction entre visiteurs, salariés et intervenants doit ensuite se traduire dans l’aménagement physique du bâtiment, en protégeant davantage les espaces où les conséquences d’un accès non autorisé seraient importantes.
Salle serveur, archives ou direction : quelles zones de bureaux sécuriser en priorité ?
Les zones prioritaires sont celles où un accès non autorisé pourrait compromettre une activité essentielle, exposer des informations confidentielles ou provoquer un incident matériel. Une salle serveur, un local technique ou certaines archives justifient généralement une protection renforcée. Les espaces de direction, de ressources humaines ou de finance nécessitent également des mesures adaptées à la confidentialité des informations traitées.
Pour hiérarchiser les besoins, chaque espace peut être évalué à partir de trois critères : la criticité des informations ou de l’activité, les conséquences d’une indisponibilité et l’exposition au passage. Une salle technique rarement fréquentée peut être particulièrement critique, tandis qu’une imprimante accessible à de nombreuses personnes présente surtout un risque de divulgation de documents.
Les mesures doivent être adaptées à la nature du risque. Les locaux techniques peuvent nécessiter un lecteur de badge, une porte sécurisée, une gestion stricte des habilitations et des conditions d’intervention définies. Pour les services RH ou financiers, des mesures plus discrètes peuvent suffire : armoires fermées, implantation des postes hors des circulations, confidentialité des échanges et rangement des dossiers.
La protection en profondeur évite de concentrer tous les moyens sur une seule porte. Une zone tampon sépare les circulations générales des locaux sensibles, un contrôle principal limite l’entrée dans le secteur, puis un contrôle local protège les pièces les plus critiques. Il faut également examiner les accès secondaires, notamment les portes de service utilisées pour les livraisons et la maintenance.
Par exemple, dans un scénario hypothétique, une entreprise pourrait réserver un couloir technique aux personnels habilités tout en conservant les salles de réunion et les postes de travail ordinaires accessibles aux collaborateurs. Cette séparation réduit les occasions d’accès accidentel sans multiplier les contrôles au sein des espaces courants.
En France, l’évaluation doit également intégrer les risques pour la santé et la sécurité des salariés. Le document unique d’évaluation des risques professionnels (DUERP) sert à identifier et documenter ces risques. Il ne remplace cependant pas une analyse spécifique de la confidentialité des informations ou des autorisations d’accès.
La sécurité des installations techniques suppose enfin de préserver leurs conditions normales d’exploitation, d’entretien et d’évacuation, sans bloquer les interventions nécessaires ni créer d’obstacle dangereux.
Même avec une sectorisation pertinente, la protection peut être affaiblie par les pratiques quotidiennes des occupants. Les procédures doivent donc être suffisamment simples pour rester respectées.
Quelles habitudes quotidiennes fragilisent silencieusement la sécurité d’un espace de bureaux ?
Les principales fragilités quotidiennes proviennent de gestes devenus ordinaires : laisser entrer quelqu’un derrière soi, prêter un badge, maintenir une porte contrôlée ouverte ou abandonner un écran déverrouillé. Ces comportements ne résultent pas nécessairement d’une intention malveillante. Ils apparaissent souvent lorsque la commodité immédiate prend le dessus sur une règle mal comprise ou difficile à appliquer.
Le tailgating, ou passage dans le sillage d’une personne autorisée, illustre cette difficulté. Un salarié présente son badge, ouvre une porte et la tient naturellement au collègue apparent qui arrive derrière lui. Pourtant, l’identité et l’autorisation de cette seconde personne n’ont pas été vérifiées.
Une consigne limitée à « ne jamais tenir la porte » peut être difficile à appliquer dans les interactions habituelles. Une démarche plus réaliste consiste à apprendre aux salariés à distinguer la courtoisie de l’autorisation : demander à la personne de présenter son propre badge, lui indiquer l’accueil si elle est extérieure et prévenir le référent compétent en cas de doute, sans confrontation.
D’autres comportements appellent une vigilance particulière : badge prêté pour dépanner un collègue, identifiant laissé sur un bureau, porte maintenue ouverte pour l’aération, documents sensibles oubliés près d’une imprimante ou mots de passe visibles sur des notes adhésives.
Dans un espace partagé, la négligence d’un seul poste peut affecter plusieurs personnes. Un écran laissé ouvert expose potentiellement des données à tous les passants. Un document oublié peut être consulté en dehors du service auquel il était destiné.
La prévention gagne à devenir un exercice collectif plutôt qu’un contrôle individuel permanent. Une auto-évaluation trimestrielle peut s’appuyer sur dix comportements observables : cinq concernant les accès et les badges, et cinq concernant les écrans, documents et espaces partagés. Les équipes identifient les situations à corriger et consignent les améliorations, sans désigner publiquement des personnes.
Ce rituel permet également de repérer les règles inadaptées : si une porte est régulièrement bloquée en position ouverte, il convient d’examiner les usages et les contraintes techniques plutôt que de multiplier uniquement les rappels.
Ces observations deviennent particulièrement utiles lorsque l’organisation des bureaux évolue, car les nouvelles circulations peuvent rendre certaines habitudes plus risquées qu’auparavant.
Quand revoir la sécurité après un déménagement ou une réorganisation des bureaux ?
La sécurité doit être réévaluée avant un déménagement, pendant la mise en service des nouveaux locaux et après une période d’utilisation réelle. Une réorganisation sans changement d’adresse peut également nécessiter une revue lorsqu’elle modifie les circulations, les affectations ou les zones sensibles. L’essentiel est d’anticiper les risques temporaires et d’ajuster les contrôles aux nouveaux usages.
Trois moments structurent cette démarche. Avant l’aménagement, l’entreprise analyse les accès existants, les circulations possibles et les espaces à protéger. Pendant la bascule, elle organise les transferts de badges, la récupération des clés et la continuité du contrôle des visiteurs. Après l’installation, une revue opérationnelle permet de vérifier le fonctionnement réel du dispositif.
Un bilan à trois mois constitue un repère organisationnel possible, et non une échéance réglementaire générale. Il permet notamment d’observer les déplacements réellement empruntés, les zones où les portes restent ouvertes et les difficultés rencontrées par les salariés.
Cette vigilance concerne aussi les modifications apparemment limitées. Déplacer une salle de réunion, supprimer une cloison ou ouvrir une nouvelle circulation peut transformer un ancien espace réservé en lieu de passage. Des écrans auparavant protégés peuvent devenir visibles depuis un couloir.
Le contexte français prévoit une exigence particulière concernant l’évaluation des risques professionnels. Comme l’explique l’analyse de l’INRS sur les obligations du DUERP, celui-ci doit être actualisé lorsqu’une décision d’aménagement important modifie les conditions de santé, de sécurité ou de travail, notamment à l’occasion d’un déménagement ou d’une réorganisation.
La revue doit également vérifier les cheminements d’évacuation, les sorties de secours et les exigences de sécurité incendie applicables au bâtiment. Pour les établissements recevant du public, les dispositions pertinentes dépendent de leur classement ; elles ne doivent pas être appliquées indistinctement à tous les bureaux.
Checklist de sécurité après un changement d’implantation
- Recenser les entrées, sorties et circulations modifiées ; produire un plan des accès actualisé.
- Identifier les locaux sensibles et les nouveaux points d’exposition ; établir une cartographie des zones à protéger.
- Tester les badges, lecteurs et autorisations après transfert ; conserver un compte rendu des vérifications et des anomalies.
- Contrôler les cheminements d’évacuation, les accès techniques et les portes secondaires ; formaliser une liste des écarts à corriger.
- Organiser une revue des usages et des habilitations après installation ; produire un relevé des actions avec responsables et échéances.
La période des cartons mérite un encadrement spécifique. Les portes sont davantage sollicitées, les intervenants extérieurs plus nombreux et les équipements temporairement exposés. Des badges provisoires limités dans le temps, un responsable des accès et le maintien d’une procédure visiteurs permettent de réduire les risques de cette phase transitoire.
Une fois les nouveaux espaces stabilisés, les droits d’accès doivent suivre les affectations réelles des personnes plutôt que reproduire automatiquement les autorisations de l’ancienne organisation.
Comment définir des droits d’accès par profil sans gérer chaque utilisateur manuellement ?
Les droits d’accès peuvent être organisés à partir de profils professionnels plutôt que configurés individuellement pour chaque salarié. Chaque profil correspond à des fonctions et à des zones autorisées. Lorsqu’une personne rejoint, quitte ou change de poste, les habilitations sont attribuées, adaptées ou supprimées selon des règles définies, ce qui réduit les opérations manuelles et les oublis.
Cette méthode repose sur le contrôle d’accès fondé sur les rôles, souvent désigné par l’acronyme RBAC. Une entreprise peut par exemple définir des profils « salarié permanent », « prestataire informatique », « intérimaire », « manager » et « maintenance ». Chaque profil dispose d’un ensemble d’autorisations correspondant aux besoins de ses missions.
Un salarié administratif n’a pas nécessairement besoin d’accéder aux locaux techniques. Inversement, un prestataire chargé d’une intervention ciblée peut recevoir un accès limité à un secteur et à une période, sans pouvoir circuler dans les espaces de direction.
La durée de validité des habilitations représente un second levier. Pour les accès temporaires, prévoir une expiration dès l’attribution évite qu’une mission terminée laisse subsister des droits inutiles. Les habilitations permanentes doivent, elles aussi, être réexaminées lorsque les fonctions ou les besoins évoluent.
Le processus le plus fiable commence par les événements RH : arrivée, mutation, changement de service ou départ. Les informations nécessaires sont transmises au responsable des habilitations, éventuellement au moyen d’un workflow automatisé. L’attribution reste encadrée par les validations prévues et la capacité technique du système.
Les dérogations doivent faire l’objet d’une attention distincte. Un collaborateur peut avoir besoin d’accéder ponctuellement à un secteur extérieur à son profil. Cette exception doit préciser son motif, son responsable, sa durée et sa date de réexamen. Une exception prolongée sans justification affaiblit progressivement la logique de protection par zones.
Le référentiel de l’ANSSI recommande de limiter les droits d’accès aux besoins strictement nécessaires et d’organiser leur mise à jour lors des arrivées, changements de fonction et départs.
La gestion des habilitations doit également respecter la protection des données personnelles. La CNIL recommande notamment que les journaux d’accès soient supprimés trois mois après leur enregistrement, sauf justification particulière, et que leur consultation soit réservée aux personnes habilitées. Cette recommandation ne doit pas être confondue avec la durée de conservation des données d’identification.
Cette organisation administrative doit ensuite être soutenue par des supports d’identification adaptés au trafic réel, faute de quoi les difficultés techniques peuvent encourager des contournements.
Carte magnétique ou badge sans contact : quelle technologie pour des passages fréquents en open space ?
Pour des passages fréquents, un badge sans contact utilisant une technologie RFID adaptée présente généralement davantage d’intérêt qu’une carte à bande magnétique classique. Il ne nécessite pas d’insertion dans un lecteur et limite l’usure liée aux contacts mécaniques. Toutefois, le niveau de sécurité dépend surtout du protocole utilisé, de l’authentification et de la configuration du système.
Une carte magnétique fonctionne par lecture des informations inscrites sur sa bande. Cette opération suppose généralement un passage physique dans un lecteur compatible. Le frottement répété peut entraîner une usure du support et de certains composants, particulièrement dans les zones à fort trafic.
Un badge sans contact échange des données avec un lecteur par radiofréquence. Les technologies RFID et NFC peuvent offrir une lecture pratique et rapide à proximité du terminal. Mais sans contact ne signifie pas automatiquement sécurisé : certains systèmes anciens reposent sur des identifiants statiques qui peuvent être copiés ou reproduits. Pour les zones sensibles, mieux vaut privilégier des solutions utilisant une authentification cryptographique adaptée.
Les différences doivent être appréciées en fonction des contraintes du site.
| Critère | Carte magnétique classique | Badge sans contact RFID/NFC |
|---|---|---|
| Geste de lecture | Passage ou insertion dans un lecteur compatible. | Présentation à proximité du lecteur. |
| Usure | Frottements du support et des composants de lecture. | Absence de frottement nécessaire à la lecture. |
| Risque de copie | Informations généralement plus faciles à lire et à reproduire sur une bande classique. | Variable selon le protocole ; une solution sans authentification robuste reste vulnérable. |
| Environnement | Une bande ou un lecteur encrassé peut perturber la lecture. | Pas de contact mécanique, mais performances dépendantes du lecteur et de son installation. |
| Évolutivité | Limitée par les possibilités du système existant. | Potentiellement compatible avec des solutions mobiles, selon l’architecture retenue. |
Le débit de passage représente un critère opérationnel important. À l’entrée d’un open space, une lecture peu fiable ou trop lente peut provoquer des attentes. Ces situations risquent d’encourager les utilisateurs à maintenir les portes ouvertes ou à chercher des solutions de contournement. La fiabilité du contrôle contribue donc autant à la sécurité qu’au confort des salariés.
Le coût doit être apprécié sur l’ensemble du cycle d’utilisation : achat des badges, entretien des lecteurs, remplacement des supports perdus, administration des droits et possibilité d’évolution du système. Le prix unitaire d’une carte ne suffit pas à départager deux solutions.
Enfin, le passage éventuel à un identifiant mobile ou à un dispositif biométrique mérite une évaluation spécifique. En France, la CNIL privilégie les dispositifs non biométriques lorsqu’ils assurent une sécurité suffisante. L’emploi de la biométrie doit être nécessaire et justifié, et ne constitue pas une simple évolution automatique du badge.
Le système technique ne couvre toutefois qu’une partie des situations. Sur les sites disposant d’agents de sécurité, la répartition de leurs missions doit compléter le contrôle des accès sans créer de zones insuffisamment surveillées.
À retenir avant d’organiser la surveillance du site
- Les contrôles doivent être renforcés là où les conséquences d’un incident sont importantes, sans multiplier inutilement les obstacles.
- Les droits d’accès, les dispositifs techniques et les consignes opérationnelles doivent reposer sur une même cartographie des zones.
- Une surveillance efficace exige des responsabilités attribuées, des vérifications traçables et des procédures de remplacement en cas d’absence.
Comment répartir les missions des agents de sécurité opérationnels sans créer de zones ou de tâches négligées ?
La répartition des missions doit distinguer clairement les postes fixes, les rondes mobiles et les interventions ponctuelles. Chaque zone sensible doit avoir un responsable identifié, une fréquence de vérification adaptée aux risques et une procédure de signalement. Cette organisation permet de détecter les tâches oubliées sans imposer une présence permanente dans tous les secteurs du bâtiment.
Le point de départ est un plan de surveillance par secteurs. Les bureaux sont divisés en zones cohérentes : accueil, circulations principales, espaces de travail, salles de réunion, locaux techniques et accès secondaires. Pour chaque secteur, le responsable de sécurité définit les vérifications à réaliser selon les risques et les horaires d’activité.
Les zones techniques ou les secteurs contenant des informations sensibles peuvent nécessiter une attention particulière. Les espaces courants relèvent davantage de vérifications de fermeture, d’anomalies matérielles ou de situations inhabituelles. La fréquence des rondes doit résulter d’une analyse propre au site, et non d’une règle uniforme appliquée à tous les locaux.
Il faut ensuite distinguer les missions statiques et mobiles. Un agent affecté à l’accueil assure par exemple le filtrage et l’orientation des visiteurs. Un agent chargé des rondes vérifie les accès secondaires, les salles de réunion après utilisation et les fermetures prévues. Lorsque la même personne doit remplir ces deux fonctions, son remplacement au poste fixe doit être organisé.
Une tâche attribuée de manière imprécise constitue un risque de « zone fantôme » : chaque intervenant suppose qu’un autre effectue la vérification. Un tableau de répartition peut prévenir cette situation.
| Mission | Responsable principal | Modalité de vérification |
|---|---|---|
| Identification des visiteurs | Accueil ou agent de sécurité affecté à l’entrée | Enregistrement et contrôle du badge visiteur. |
| Accompagnement en zone réservée | Hôte interne ou personne habilitée | Confirmation de l’autorisation et prise en charge. |
| Rondes des secteurs | Agent mobile désigné | Compte rendu des passages et anomalies constatées. |
| Contrôle des fermetures | Agent ou responsable de fermeture | Liste des points vérifiés en fin d’occupation. |
| Modification des habilitations | Responsable des accès, selon le processus RH | Validation et traçabilité des modifications. |
Les rondes peuvent intégrer une variabilité maîtrisée des horaires et des parcours afin d’éviter une routine entièrement prévisible. Cette variation ne doit cependant ni compromettre la couverture des secteurs prioritaires ni rendre les contrôles impossibles à vérifier. La traçabilité porte sur les interventions réalisées, les anomalies et les actions correctives.
La coordination avec les équipes internes est tout aussi importante. Les agents de sécurité ne remplacent pas les responsables de service pour déterminer les besoins d’accès aux informations. De leur côté, les managers ne doivent pas supposer que le personnel de sécurité accompagne systématiquement les visiteurs dans chaque zone.
Un point opérationnel régulier entre les services généraux, l’accueil, la sécurité et les référents des secteurs sensibles permet de corriger les responsabilités ambiguës et d’adapter les rondes aux évolutions d’activité.
Pour passer à l’action, l’entreprise peut réunir les responsables des services généraux, de la sécurité et des principales zones sensibles autour d’un plan des bureaux. L’objectif est de valider les accès, d’identifier les vérifications insuffisamment couvertes et d’attribuer un responsable à chaque mesure prioritaire, sans compliquer les déplacements ordinaires des salariés.
Faut-il installer un contrôle d’accès à chaque porte d’un open space ?
Non. Les contrôles doivent être proportionnés à la sensibilité des espaces. Les accès principaux, locaux techniques et secteurs contenant des informations particulièrement sensibles peuvent justifier des dispositifs dédiés. Les circulations ordinaires peuvent rester fluides lorsque les zones réservées sont correctement séparées et que les règles d’accueil sont appliquées.
Peut-on utiliser les historiques de badges pour surveiller les déplacements des salariés ?
Un dispositif destiné à sécuriser les accès ne doit pas être détourné pour surveiller les déplacements à l’intérieur des locaux. La CNIL rappelle cette limitation ainsi que les exigences d’information des personnes concernées, de restriction des accès aux données et de limitation de leur conservation. Les finalités du traitement doivent être définies et justifiées.
Qui doit autoriser un prestataire extérieur à entrer dans une salle serveur ?
L’autorisation doit relever d’une personne ou d’un service désigné dans la procédure interne, en fonction des responsabilités et de la nature de l’intervention. L’ANSSI recommande que les personnes externes accédant aux salles serveurs et locaux techniques soient accompagnées ou dûment autorisées. L’habilitation doit être limitée aux besoins de l’intervention.
Comment vérifier que les dispositifs de sécurité ne ralentissent pas les salariés ?
Une observation des périodes de forte circulation permet de repérer les attentes devant les lecteurs, les portes régulièrement maintenues ouvertes et les parcours inutilement compliqués. Les retours des salariés et les anomalies constatées par les équipes de sécurité aident ensuite à ajuster les équipements, les horaires d’accueil ou l’organisation des circulations.
Une entreprise doit-elle revoir ses mesures de sécurité lorsqu’elle adopte le flex office ?
Oui, une revue est pertinente dès lors que les postes ne sont plus attribués de manière permanente et que les habitudes de circulation changent. Elle doit notamment examiner la confidentialité des documents, les postes laissés sans surveillance, les casiers de rangement et les habilitations aux zones réservées. Lorsque cette transformation constitue un aménagement important modifiant les conditions de santé, de sécurité ou de travail, elle peut également nécessiter une mise à jour du DUERP.