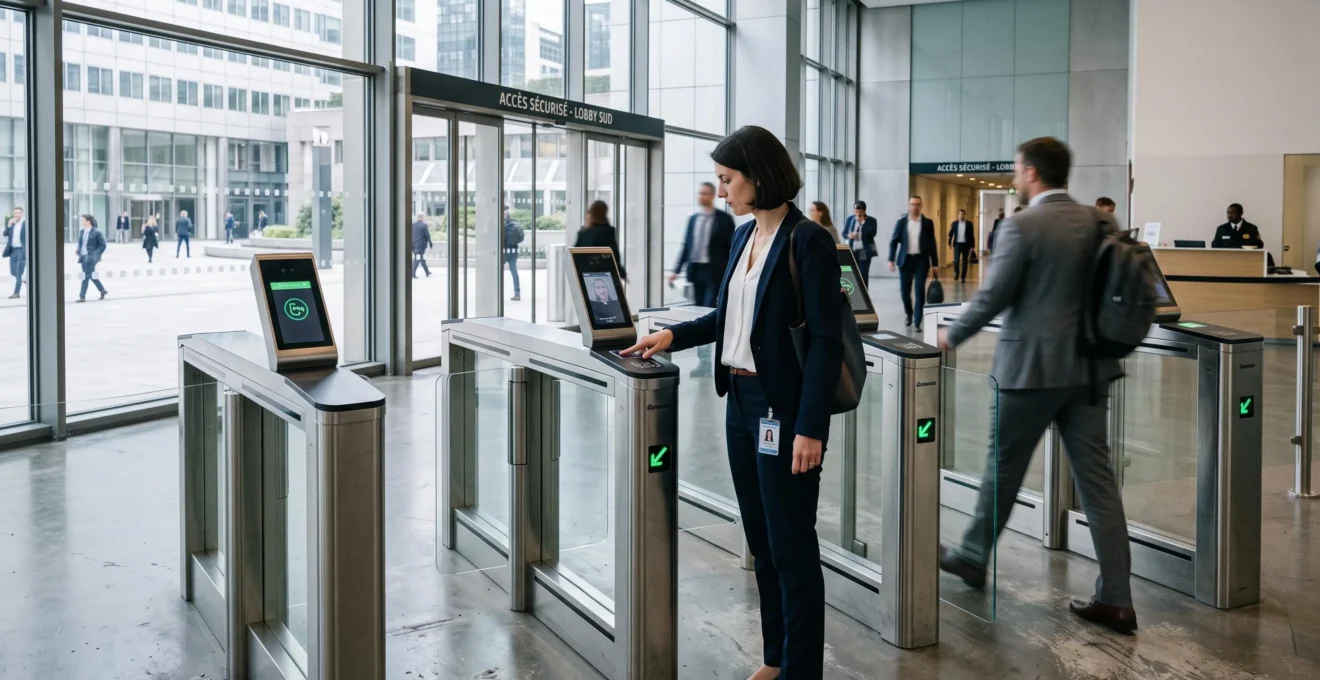
Un scanner biométrique peut renforcer l’identification à l’entrée d’une salle serveurs, d’un laboratoire ou d’une zone de production confidentielle. Contrairement à un badge ou à un code, une caractéristique physique ne se transmet pas simplement à un collègue. Mais cette protection perd une partie de son intérêt si les salariés doivent patienter plusieurs minutes devant un portique ou si les refus d’identification deviennent habituels.
La réussite d’un contrôle d’accès biométrique repose donc sur deux exigences complémentaires : vérifier l’identité avec un niveau de fiabilité adapté au risque et maintenir un débit suffisant aux heures de pointe. Le choix du capteur ne représente qu’une partie du projet. L’enrôlement, les droits d’accès, les procédures de secours, l’architecture des entrées et la protection des données doivent également être anticipés.
En France, la nécessité du dispositif doit être démontrée avant son installation. Une solution biométrique ne peut pas être retenue uniquement pour son caractère pratique ou technologique lorsque des moyens moins intrusifs assurent une sécurité suffisante.
Les principes pour sécuriser les accès sans ralentir les utilisateurs
- Réserver la biométrie aux espaces présentant un risque qui justifie une identification renforcée, plutôt que l’imposer à toutes les portes.
- Dimensionner les portiques à partir des arrivées réelles et des refus d’identification, avec une procédure de recours opérationnelle.
- Fiabiliser l’enrôlement, automatiser les droits d’accès et intégrer les obligations RGPD dès la conception du dispositif.
- Pourquoi un contrôle biométrique limite-t-il le partage d’identifiants entre utilisateurs ?
- Comment organiser un contrôle biométrique quand plusieurs dizaines de personnes arrivent en même temps ?
- Empreinte digitale ou badge : quelle identification choisir pour une salle à accès restreint ?
- Quelles erreurs lors de l’enregistrement biométrique provoquent des refus fréquents ?
- Quand adapter un système biométrique après une hausse importante du nombre d’utilisateurs ?
- Comment définir des droits d’accès par profil sans gérer chaque utilisateur manuellement ?
- Carte magnétique ou badge sans contact : quelle technologie convient à des passages fréquents ?
- Comment sécuriser des espaces de bureaux ouverts sans gêner les salariés au quotidien ?
Pourquoi un contrôle biométrique limite-t-il le partage d’identifiants entre utilisateurs ?
Un contrôle biométrique limite le partage d’identifiants parce qu’il vérifie une caractéristique physique propre à la personne autorisée, et non uniquement la possession d’un badge ou la connaissance d’un code. Un salarié ne peut donc pas prêter sa caractéristique biométrique comme il transmettrait un identifiant classique. Cette protection reste toutefois dépendante de la résistance du système à l’usurpation.
Avec un badge traditionnel, le lecteur confirme que le support présenté dispose d’une autorisation. Il ne garantit pas que la personne qui le porte en est le titulaire. Un collègue peut ainsi emprunter un badge ou utiliser un code communiqué volontairement pour entrer dans une zone réservée.
La biométrie introduit une vérification directement liée au titulaire. Le capteur acquiert une caractéristique, telle qu’une empreinte digitale ou un élément du visage, puis la compare à un gabarit biométrique préalablement enregistré. L’accès est autorisé si la comparaison respecte les critères configurés et si la personne dispose des droits nécessaires.
Cette propriété réduit le partage volontaire d’identifiants, mais ne rend pas l’usurpation impossible. Certains dispositifs peuvent être confrontés à des attaques par présentation, notamment à l’aide d’empreintes artificielles ou de représentations du visage. La détection de vivacité et, plus généralement, la détection des attaques par présentation permettent de renforcer la résistance du système. Leur efficacité doit être évaluée sur les attaques effectivement prises en charge.
La biométrie améliore également la valeur des journaux d’accès : lorsqu’une authentification est correctement réalisée, l’événement enregistré peut être rattaché plus solidement à un titulaire qu’avec un badge transférable. Cette traçabilité facilite l’analyse d’un incident, sans constituer une preuve absolue de la présence individuelle ni justifier une surveillance généralisée.
La protection juridique reste déterminante. Les données biométriques utilisées pour identifier une personne de manière unique relèvent des catégories particulières de données du RGPD. Selon la page de la CNIL sur le contrôle d’accès biométrique sur les lieux de travail, l’employeur doit démontrer la nécessité et la proportionnalité du dispositif, et réaliser une analyse d’impact relative à la protection des données (AIPD) dans ce cadre.
Les modalités de stockage des gabarits doivent aussi être examinées. Le règlement type distingue notamment les dispositifs dans lesquels la personne conserve la maîtrise exclusive de son gabarit, ceux fondés sur une maîtrise partagée et ceux dans lesquels l’employeur en conserve la maîtrise exclusive. Ces architectures n’exposent pas les données aux mêmes risques.
Une fois la justification de sécurité établie, la difficulté suivante est opérationnelle : faire entrer simultanément les personnes autorisées sans créer de congestion.
Comment organiser un contrôle biométrique quand plusieurs dizaines de personnes arrivent en même temps ?
Pour absorber une arrivée groupée, il faut calculer le débit nécessaire pendant la période de pointe, mesurer le temps réel de vérification biométrique et prévoir suffisamment de points de passage. Une file de recours, des horaires éventuellement décalés et une procédure de secours évitent qu’un rejet individuel immobilise l’ensemble des utilisateurs.
Le premier indicateur est le nombre de personnes à faire passer pendant une fenêtre donnée. Le second est le débit réellement obtenu par chaque point d’accès, en intégrant le positionnement de l’utilisateur, la comparaison biométrique, l’ouverture du portique et les reprises après échec.
Deux indicateurs de fiabilité interviennent dans ce dimensionnement : le taux de fausses acceptations (FAR) et le taux de faux rejets (FRR). Le premier concerne les accès accordés à tort ; le second correspond aux accès refusés à tort à une personne légitime. Une politique de sécurité trop restrictive peut augmenter les rejets et ralentir les passages.
Ces mesures doivent être distinguées des indicateurs techniques de comparaison biométrique, notamment les taux FMR et FNMR. Les protocoles d’essai et leurs définitions ne sont pas nécessairement identiques.
La publication technique NIST SP 800-63B sur l’authentification biométrique fournit un cadre de référence pour évaluer les erreurs de comparaison et la résistance aux attaques par présentation. Ses exigences techniques ne constituent ni une garantie de performance des lecteurs commerciaux ni une obligation réglementaire française.
Un scénario pédagogique hypothétique permet de comprendre le calcul. Si 120 salariés arrivent en 15 minutes, le système doit absorber en moyenne huit personnes par minute. Si un point d’accès traite réellement quatre passages complets par minute, deux points représentent seulement la capacité théorique minimale. Il faut prévoir une marge pour les variations d’arrivée, les refus et les indisponibilités.
Le dimensionnement ne doit donc jamais être établi à partir du seul temps de reconnaissance annoncé par le fabricant. Un essai représentatif doit mesurer le cycle complet, avec les équipements, les utilisateurs et les conditions du futur site.
Plusieurs mesures permettent de réguler les flux :
- Décaler certaines arrivées lorsque l’organisation du travail le permet.
- Prévoir un parcours rapide pour les utilisateurs déjà enrôlés, sans abaisser les exigences de sécurité propres à la zone.
- Orienter les personnes rejetées vers un point de recours distinct de la file principale.
- Répartir les entrées selon la sensibilité des zones et les populations autorisées.
- Suivre les temps d’attente et les incidents par créneau horaire.
La configuration physique du sas mérite une attention particulière. Une attente chronique encourage parfois les utilisateurs à maintenir une porte ouverte pour un collègue. Un dispositif anti-retour (anti-passback), éventuellement associé à une détection de passage individuel, peut limiter certains contournements, sans garantir à lui seul qu’une seule personne franchit la porte.
Checklist pour dimensionner un accès biométrique
- Relever les arrivées pendant plusieurs périodes représentatives et produire un tableau des flux par créneau.
- Chronométrer les passages complets, réussis et rejetés, puis établir un relevé des temps réels.
- Calculer la capacité nécessaire avec une marge d’exploitation et formaliser le nombre de points d’accès retenu.
- Tester le parcours de recours en cas de rejet, de panne ou d’indisponibilité du capteur et rédiger une procédure validée.
- Effectuer un essai en charge et consigner les temps d’attente, les refus et les ajustements dans un procès-verbal de recette.
Un dispositif correctement dimensionné suppose enfin de choisir la bonne méthode d’identification : la biométrie n’est pas systématiquement préférable au badge, notamment dans les zones de circulation habituelle.
Empreinte digitale ou badge : quelle identification choisir pour une salle à accès restreint ?
Le choix entre empreinte digitale et badge dépend avant tout de la sensibilité du local et du risque d’utilisation d’un identifiant par une autre personne. Le badge convient généralement lorsqu’un contrôle de possession suffit. La biométrie devient envisageable lorsque l’identité individuelle doit être vérifiée plus fortement et que cette nécessité peut être justifiée.
Pour une salle de réunion ordinaire, la perte ou le prêt d’un badge ne représente pas nécessairement un risque suffisant pour justifier un traitement biométrique. À l’inverse, l’accès à une salle hébergeant des équipements critiques, des secrets industriels ou des activités réglementées peut nécessiter des contrôles plus exigeants.
L’analyse doit porter sur les conséquences d’un accès non autorisé, le nombre de personnes concernées, la fréquence des passages, le niveau de sécurité existant et la capacité à gérer durablement les données biométriques.
Le tableau suivant présente les principaux critères d’arbitrage.
| Critère | Badge d’accès | Empreinte digitale |
|---|---|---|
| Identité vérifiée | Possession d’un support autorisé | Comparaison avec une caractéristique du titulaire |
| Prêt entre collègues | Possible | Non transférable par simple prêt |
| Fluidité | Passage généralement rapide | Dépend de la capture, du réglage et des rejets |
| Incident courant | Badge perdu, oublié ou compromis | Capture impossible, faux rejet ou indisponibilité |
| Gestion administrative | Attribution, révocation, remplacement | Enrôlement, qualité des gabarits, réenrôlement |
| Protection des données | Données personnelles classiques de contrôle d’accès | Données biométriques soumises à des exigences renforcées |
| Coûts d’exploitation | Gestion du parc et remplacement des supports | Gestion des capteurs, enrôlements, incidents et conformité |
Une troisième architecture consiste à associer badge et biométrie. Le badge indique l’identité revendiquée et le capteur vérifie que la caractéristique présentée correspond au gabarit attendu. Il s’agit alors d’une vérification biométrique de type 1:1.
Cette combinaison limite la recherche dans une grande base de personnes et apporte deux facteurs distincts : un élément possédé et un élément inhérent à l’utilisateur. Elle demeure néanmoins soumise aux obligations applicables aux traitements biométriques.
Contrairement à un mot de passe ou à un badge, une caractéristique physique compromise ne peut pas être remplacée simplement. Il faut donc protéger les gabarits, sécuriser les échanges et prévoir une autre modalité d’authentification en cas d’incident.
Le consentement du salarié ne constitue pas une solution automatique aux contraintes RGPD. Dans une relation de travail, son caractère libre doit être apprécié avec prudence. L’employeur doit identifier une base juridique et une condition permettant le traitement des données sensibles, puis démontrer la nécessité et la proportionnalité du système.
Lorsque le choix biométrique est justifié, l’attention se déplace vers la qualité de l’enrôlement, qui conditionne directement la fréquence des refus.
Quelles erreurs lors de l’enregistrement biométrique provoquent des refus fréquents ?
Les refus fréquents proviennent notamment d’un enrôlement réalisé dans de mauvaises conditions : empreinte partiellement capturée, position incorrecte du doigt, éclairage inadapté ou capteur encrassé. Le gabarit initial représente alors imparfaitement la caractéristique de l’utilisateur. Même un lecteur performant peut ensuite rejeter régulièrement cette personne, malgré son autorisation d’accès.
Lorsqu’un salarié enregistre son empreinte, la qualité de la capture dépend du positionnement, de la pression exercée, de l’état de la peau et du capteur. Une acquisition trop rapide ou insuffisamment représentative peut produire un gabarit difficile à retrouver dans les conditions habituelles de passage.
Pour la reconnaissance faciale, l’éclairage, l’orientation de la tête et la position par rapport à la caméra influencent également la qualité de l’acquisition. Une capture initiale réalisée dans des conditions très différentes de celles du sas peut accentuer les difficultés de comparaison.
Ces difficultés ne touchent pas uniformément les utilisateurs. Les personnes exerçant des métiers manuels peuvent présenter des empreintes usées ou altérées. D’autres doivent porter des équipements de protection incompatibles avec certaines modalités de capture. Des changements physiques ou des contraintes de mobilité peuvent également modifier les conditions de reconnaissance.
Il est donc nécessaire d’évaluer la technologie auprès de la population réellement concernée, sans considérer les utilisateurs fréquemment rejetés comme responsables du problème. Une modalité alternative doit être prévue lorsque la capture est impossible ou insuffisamment fiable.
Une procédure d’enrôlement robuste comporte plusieurs contrôles successifs :
- Vérifier l’identité et l’habilitation de la personne avant toute acquisition.
- Préparer le lecteur et placer l’utilisateur dans des conditions de capture conformes aux instructions de l’équipement.
- Contrôler la qualité du gabarit à partir des indicateurs disponibles, sans se contenter d’une capture techniquement enregistrée.
- Tester immédiatement plusieurs authentifications sur le point de passage réel.
- Prévoir un nouveau passage d’enrôlement ou une solution alternative lorsque les essais ne sont pas satisfaisants.
La période suivant la mise en service doit faire l’objet d’un suivi spécifique. Les rejets répétés peuvent être consignés par équipement, modalité et type d’incident afin de distinguer une difficulté individuelle d’un défaut général de configuration. Cette analyse doit limiter les données personnelles collectées à ce qui est nécessaire au diagnostic.
Un problème non résolu devient rapidement un problème de sécurité. Une personne systématiquement refusée peut finir par demander à un collègue d’ouvrir la porte ou utiliser un accès de secours hors procédure. Le traitement rapide des faux rejets protège donc autant la fluidité que l’intégrité du contrôle.
Même avec un enrôlement fiable, les performances doivent être réévaluées lorsque le nombre d’utilisateurs augmente ou que l’organisation des accès évolue.
Quand adapter un système biométrique après une hausse importante du nombre d’utilisateurs ?
Un système biométrique doit être adapté lorsque l’augmentation des effectifs provoque des attentes prolongées, des délais d’identification inhabituels, une saturation des contrôleurs ou une multiplication des incidents. L’évolution doit être anticipée à partir des capacités mesurées et du nombre d’enrôlements prévus, plutôt qu’attendre que les accès deviennent difficilement utilisables.
La croissance d’une entreprise modifie simultanément le nombre de personnes autorisées, la fréquence des passages et parfois le niveau de sensibilité des espaces. Un dispositif fonctionnant correctement pour une équipe réduite peut devenir insuffisant lorsque plusieurs services utilisent les mêmes entrées.
Un point technique essentiel concerne la distinction entre la vérification 1:1 et l’identification 1:N.
- En mode 1:1, une personne présente d’abord un identifiant, tel qu’un badge, puis sa caractéristique biométrique est comparée au gabarit associé à cet identifiant.
- En mode 1:N, le système cherche à identifier une personne en comparant sa caractéristique à plusieurs profils enregistrés dans une base.
En mode 1:N, les besoins de calcul, la structure de la base et les algorithmes peuvent influencer les performances lorsque le nombre de profils augmente. Cette dégradation n’est pas systématique : elle dépend de la technologie et de son architecture. Elle doit être évaluée par des essais correspondant à l’effectif projeté.
Les signes d’un dimensionnement insuffisant doivent être distingués. Une file d’attente croissante peut résulter d’un manque de portiques, alors qu’un délai de comparaison plus long peut révéler une limite technique du système. Une hausse des rejets peut également avoir d’autres causes, comme une dégradation des capteurs ou des changements dans les conditions de capture.
Un plan de montée en charge peut être organisé progressivement : enrôlement des nouveaux salariés par vagues, vérification des capacités de stockage et de traitement, mise à niveau des équipements, ajout de voies de passage et nouvelle campagne d’essais en charge.
Les évolutions du traitement de données doivent être examinées en parallèle. Si les finalités, les catégories de personnes, l’architecture ou le périmètre de collecte changent, l’AIPD doit être réexaminée et actualisée lorsque ces changements modifient les risques évalués.
Il faut enfin éviter de confondre croissance des effectifs et croissance automatique des autorisations. L’arrivée de nouveaux collaborateurs ne justifie pas l’élargissement systématique des droits dans les salles sensibles.
La capacité technique ne représente toutefois qu’une partie de cette évolution : l’administration des habilitations doit suivre les changements de postes, de services et de contrats.
Comment définir des droits d’accès par profil sans gérer chaque utilisateur manuellement ?
La gestion des droits par profil consiste à regrouper les utilisateurs selon leur fonction et à attribuer les autorisations à ces groupes plutôt qu’à chaque personne individuellement. Cette approche, appelée contrôle d’accès basé sur les rôles (RBAC), simplifie l’administration des portes sensibles et limite les erreurs lors des recrutements, mutations ou départs.
Dans un environnement industriel ou tertiaire, plusieurs profils peuvent être définis : maintenance, recherche et développement, direction, exploitation ou prestataires externes. Chaque profil reçoit uniquement les autorisations nécessaires à ses missions.
Par exemple, un technicien de maintenance peut être autorisé à entrer dans un local technique pendant ses interventions, tandis qu’un chercheur dispose d’un accès permanent à son laboratoire. Ces permissions peuvent être associées à des plages horaires et à des conditions d’accès particulières.
Le scanner biométrique intervient au moment de la vérification de l’identité ; le moteur de contrôle d’accès vérifie ensuite si le profil de la personne permet le passage. Ces deux fonctions doivent rester distinctes : une identité correctement authentifiée ne suffit pas à autoriser l’ouverture d’une porte.
Une synchronisation avec l’annuaire interne ou le système d’information RH permet de mettre à jour les appartenances aux profils. Lorsqu’un salarié change de service, ses autorisations peuvent être recalculées selon ses nouvelles fonctions. Lorsqu’il quitte l’entreprise, la désactivation de son compte doit entraîner la révocation de ses accès physiques et le traitement approprié de son enrôlement biométrique.
Cette automatisation nécessite des règles de correspondance documentées, des contrôles sur les changements transmis et une procédure de traitement des anomalies. Un compte encore actif dans le dispositif de contrôle d’accès alors que son titulaire ne travaille plus sur le site représente un risque évitable.
La délibération de la CNIL du 10 janvier 2019 sur le règlement type biométrie prévoit notamment des profils d’habilitation pour les personnes autorisées à accéder aux données du dispositif et une revue annuelle des habilitations concernées. Cette exigence relative aux données ne doit pas être confondue avec une prescription complète de l’architecture RBAC des portes.
Pour les autorisations d’accès physique, il est pertinent de produire périodiquement une liste des personnes habilitées par zone, puis de la faire valider par chaque responsable. Ce rapprochement doit inclure les comptes actifs, les badges valides et les enrôlements encore présents.
Les prestataires et visiteurs récurrents nécessitent des profils distincts. Leurs droits doivent être limités à la durée de la mission, aux horaires prévus et aux locaux indispensables. Une date d’expiration automatique réduit les risques d’autorisation résiduelle.
Cette organisation permet également de réserver la vérification biométrique aux espaces les plus exposés, tout en conservant des badges rapides à utiliser dans les zones de circulation fréquente.
Carte magnétique ou badge sans contact : quelle technologie convient à des passages fréquents ?
Pour les passages fréquents, un badge sans contact sécurisé est généralement préférable à une carte magnétique. Il ne nécessite pas d’insertion ou de glissement dans un lecteur, ce qui réduit l’usure mécanique liée au contact. Sa fluidité dépend néanmoins du protocole utilisé, du positionnement des lecteurs et de l’organisation du contrôle d’accès.
Une carte à bande magnétique doit être lue au contact d’une tête de lecture. Cette interaction mécanique entraîne une exposition à l’usure, aux salissures et aux erreurs de lecture. Lorsque des centaines de passages s’enchaînent, ces contraintes peuvent augmenter les opérations de maintenance et ralentir les utilisateurs.
Le badge sans contact communique avec un lecteur compatible par radiofréquence. Dans une installation correctement configurée, l’utilisateur peut présenter son support sans le faire glisser dans un mécanisme. Cela facilite les passages répétés et réduit les interventions liées à l’usure de contact.
Il faut cependant distinguer la commodité d’utilisation de la résistance à la fraude. Tous les badges sans contact ne présentent pas le même niveau de protection. Certaines générations anciennes utilisant des identifiants statiques ou des mécanismes cryptographiques faibles peuvent exposer le système au clonage.
Le choix doit donc inclure la présence de mécanismes d’authentification cryptographique adaptés, la gestion sécurisée des clés, les possibilités de révocation et la compatibilité avec les futurs lecteurs. La seule mention « NFC » ou « sans contact » ne garantit pas la sécurité du dispositif.
Dans une organisation comportant plusieurs niveaux de sensibilité, les deux approches peuvent être complémentaires. Un badge sans contact sécurisé permet de fluidifier les circulations courantes, tandis qu’une vérification biométrique peut être réservée aux zones où l’identité du porteur doit être contrôlée plus strictement.
Le coût d’exploitation doit également être pris en compte. Chaque badge perdu nécessite sa révocation et éventuellement son remplacement. À grande échelle, la gestion des supports, des lecteurs et des demandes d’assistance représente une charge récurrente.
La biométrie évite certains problèmes liés au prêt ou à l’oubli du badge, mais introduit d’autres coûts : gestion des enrôlements, maintenance des capteurs, traitement des faux rejets et obligations de protection des données. Une comparaison économique doit intégrer l’ensemble du cycle de vie des solutions.
La solution la plus cohérente consiste souvent à différencier les contrôles selon le risque propre à chaque espace plutôt qu’à multiplier les vérifications identiques dans l’ensemble du bâtiment.
À retenir pour organiser les derniers arbitrages
- Conserver un niveau de contrôle léger dans les zones communes et renforcer l’identification uniquement aux frontières des espaces sensibles.
- Intégrer l’expérience réelle des salariés dans les essais, car un dispositif contraignant encourage les contournements.
- Définir des procédures d’exception, de secours et de traçabilité avant la mise en service, avec des responsabilités clairement attribuées.
Comment sécuriser des espaces de bureaux ouverts sans gêner les salariés au quotidien ?
La sécurité des bureaux ouverts repose sur une organisation par niveaux de sensibilité : circulation fluide dans les espaces communs, contrôle discret dans les zones de travail et authentification renforcée aux accès réellement critiques. Cette approche évite d’imposer une vérification biométrique à chaque déplacement tout en protégeant les locaux qui présentent un risque particulier.
Dans un immeuble de bureaux, les espaces ne nécessitent pas tous le même niveau de contrôle. Un hall, une cafétéria, un open space et une salle serveurs n’exposent pas l’organisation aux mêmes conséquences en cas d’accès non autorisé.
La première étape consiste à cartographier les zones et à identifier les risques associés. Les espaces de circulation peuvent bénéficier d’un contrôle d’accès général, tandis que les bureaux communs peuvent fonctionner avec des badges sans contact sécurisés. Les laboratoires, salles techniques et espaces contenant des informations critiques peuvent justifier des mécanismes supplémentaires.
Le renforcement de la sécurité doit être concentré sur les frontières pertinentes. Un salarié autorisé ne devrait pas être contraint de répéter une authentification lourde à chaque déplacement sans justification liée au risque.
L’ergonomie des lecteurs influence directement le respect des procédures. Un capteur placé à une hauteur inadaptée, une porte qui se referme trop rapidement ou un sas mal signalé peuvent perturber les passages. Des essais avec les utilisateurs concernés permettent d’identifier ces difficultés avant le déploiement général.
Les mécanismes anti-passback peuvent également contribuer à la cohérence des séquences d’entrée et de sortie. Ils ne remplacent toutefois pas la détection des passages à plusieurs ni l’organisation d’une intervention en cas d’anomalie.
Les situations exceptionnelles doivent être prévues : intervention de maintenance, livraison, visite accompagnée, perte de badge, panne du lecteur ou urgence. Chacune nécessite un parcours explicite, un responsable identifié et une traçabilité proportionnée. Les dispositifs de contrôle doivent rester compatibles avec les exigences de sécurité incendie et d’évacuation.
En France, les salariés doivent recevoir une information appropriée sur les finalités du dispositif, les données traitées, les destinataires et l’exercice de leurs droits. L’installation de moyens permettant le contrôle de leur activité impose également de respecter les obligations applicables d’information et de consultation du comité social et économique lorsqu’elles s’appliquent.
La concertation avec les représentants du personnel contribue à identifier les difficultés d’utilisation et à clarifier les objectifs du contrôle. Elle ne remplace pas les analyses juridiques et techniques nécessaires.
La conservation des données doit enfin être limitée à la durée justifiée par les finalités. La CNIL indique, pour les dispositifs de contrôle d’accès aux locaux, une durée indicative de suppression des journaux d’accès de trois mois après leur enregistrement. Les durées applicables doivent être appréciées selon la finalité effective du traitement et les obligations particulières éventuelles.
Une organisation efficace associe ainsi la segmentation des locaux, les autorisations par profil, des modes d’authentification adaptés et un suivi régulier des incidents. La biométrie devient un contrôle ciblé plutôt qu’une contrainte permanente dans les circulations du bâtiment.
Avant de déployer des scanners biométriques, la prochaine étape consiste à réaliser une cartographie des accès sensibles, à démontrer la nécessité de cette technologie pour chaque zone concernée, puis à tester un parcours représentatif en conditions réelles. Les résultats doivent permettre de valider simultanément le niveau de sécurité, le débit, les procédures de secours et la conformité du traitement.
Un salarié peut-il refuser de fournir ses données biométriques ?
La réponse dépend du cadre juridique du dispositif, de sa nécessité et des conditions concrètes de mise en œuvre. L’employeur ne peut pas considérer qu’une simple demande de consentement suffit à autoriser le traitement. La proportionnalité, les alternatives possibles et la situation des personnes ne pouvant utiliser la technologie doivent être examinées avant le déploiement.
Faut-il stocker les images des empreintes digitales dans une base centrale ?
Non. Une authentification biométrique repose généralement sur la comparaison de gabarits issus des caractéristiques capturées, et non sur la nécessité de conserver les images brutes. La CNIL distingue plusieurs architectures selon le degré de maîtrise des gabarits par les personnes et l’employeur. Le choix doit privilégier une protection adaptée, la minimisation des données et la justification du stockage retenu.
Que faire si un lecteur biométrique cesse de fonctionner pendant les heures d’ouverture ?
Une procédure de continuité doit permettre aux personnes autorisées d’accéder aux locaux sans neutraliser durablement la sécurité. Elle peut prévoir une vérification secondaire par un agent habilité, un équipement de remplacement ou un autre mécanisme d’authentification approprié. Chaque exception doit être encadrée, limitée et tracée selon les besoins de sécurité.
Les journaux biométriques peuvent-ils servir à contrôler les horaires des salariés ?
Les données collectées pour sécuriser l’accès à des locaux ne peuvent pas être réutilisées librement pour suivre le temps de travail. Une telle utilisation constitue une finalité distincte qui nécessite sa propre analyse de légalité, de nécessité et de proportionnalité, ainsi qu’une information appropriée des personnes. Un contrôle biométrique justifié pour protéger une zone sensible ne justifie pas automatiquement le suivi des horaires.
Comment vérifier qu’un scanner biométrique restera performant après plusieurs années ?
Il faut organiser des contrôles périodiques des taux de rejet, des temps de passage, de la qualité des captures et de la disponibilité des lecteurs. Les essais doivent tenir compte de l’évolution des effectifs et des conditions d’utilisation. Le suivi des mises à jour, la maintenance, les possibilités de réenrôlement et la capacité à remplacer une modalité devenue inadaptée font également partie de la stratégie de pérennisation.