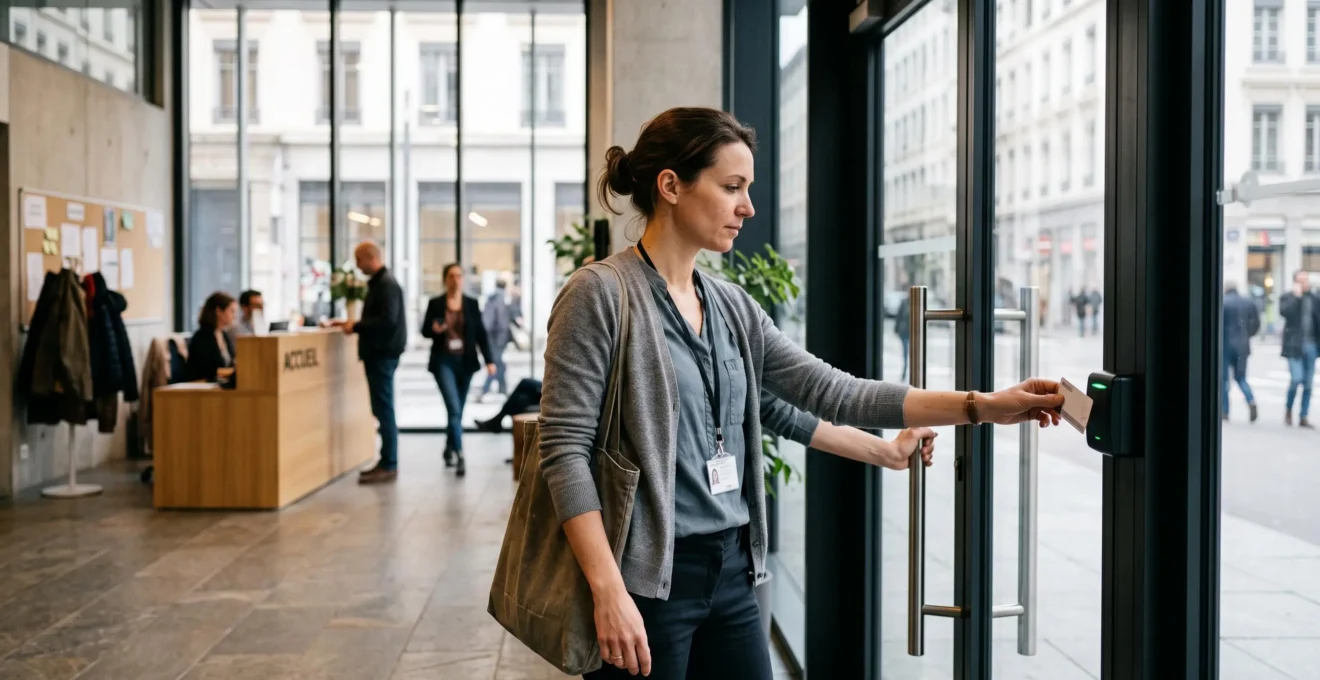
Gérer les accès de dizaines ou de centaines d’utilisateurs ne nécessite pas de traiter chaque autorisation individuellement. Un système de contrôle d’accès par cartes magnétiques devient plus simple à administrer lorsque chaque support est associé à une identité, à un profil de droits et à des règles clairement définies. Les salariés, visiteurs, prestataires et équipes techniques peuvent ainsi disposer d’autorisations adaptées à leurs missions.
La difficulté ne réside pas uniquement dans la lecture des cartes. Elle concerne surtout le suivi des attributions, les changements de fonction, les départs, les pertes de supports et les exceptions temporaires. Sans méthode centralisée, les droits s’accumulent et les cartes non restituées peuvent rester actives.
Pour les entreprises, hôtels et sites professionnels, l’objectif consiste donc à organiser la gestion autour de quelques principes : identifier chaque porteur, définir des profils réutilisables, automatiser autant que possible les changements et conserver une traçabilité cohérente. Le contrôle d’accès doit protéger les zones sensibles sans transformer chaque passage en opération administrative.
L’essentiel pour simplifier la gestion des cartes d’accès
- Associer chaque carte à un utilisateur identifié et à des droits correspondant à ses missions.
- Utiliser des profils d’accès types pour éviter les paramétrages individuels répétitifs.
- Prévoir des procédures de perte, de restitution, de modification et de révocation des cartes.
- Pourquoi une carte d’accès égarée doit-elle être désactivée immédiatement ?
- Comment gérer les cartes d’accès de dizaines de salariés sans perdre le suivi des autorisations ?
- Carte magnétique ou badge sans contact : quelle technologie convient à des passages fréquents ?
- Quels risques apparaissent lorsque plusieurs personnes utilisent la même carte d’accès ?
- Quand faut-il reprogrammer une carte après une évolution du poste d’un salarié ?
- Comment définir des droits d’accès par profil sans gérer chaque utilisateur manuellement ?
- Empreinte digitale ou badge : quelle identification choisir pour une salle à accès restreint ?
- Comment sécuriser des espaces de bureaux ouverts sans gêner les salariés au quotidien ?
Pourquoi une carte d’accès égarée doit-elle être désactivée immédiatement ?
Une carte d’accès égarée doit être neutralisée dès sa déclaration afin d’empêcher son utilisation par une personne non autorisée. Contrairement à une clé mécanique, un support électronique peut, lorsque l’installation le permet, être désactivé individuellement depuis le logiciel de contrôle d’accès, sans remplacer les serrures ni modifier les équipements de toutes les portes concernées.
Une carte perdue représente un risque particulier : tant que ses droits restent actifs, toute personne qui la retrouve peut potentiellement tenter d’accéder aux zones autorisées. La réaction doit donc être organisée à l’avance, plutôt que de dépendre de la disponibilité du gestionnaire ou de la bonne volonté du salarié.
La procédure de traitement peut être organisée en trois étapes :
- Suspendre la carte : identifier son numéro dans le logiciel et désactiver les autorisations associées, sous réserve des fonctionnalités du système installé.
- Examiner les événements : consulter les passages enregistrés depuis la dernière utilisation connue ou depuis la période estimée de perte afin de repérer les événements inhabituels.
- Attribuer un nouveau support : créer une nouvelle association entre la carte et l’utilisateur, puis lui réattribuer uniquement les droits nécessaires.
Cette dernière étape mérite une attention particulière. Répliquer automatiquement toutes les anciennes autorisations peut reproduire des droits devenus inutiles. Une nouvelle attribution constitue une occasion de vérifier le profil du salarié et les zones auxquelles il doit réellement accéder.
La traçabilité complète le dispositif. La CNIL rappelle l’intérêt de tracer les opérations pour détecter les anomalies et disposer d’informations utiles au traitement des incidents ou des contentieux. Pour le contrôle d’accès physique, sa fiche spécifique recommande toutefois une conservation des journaux limitée à trois mois après leur enregistrement : cette durée ne doit pas être confondue avec les recommandations générales applicables à d’autres journaux informatiques.
La réaction à une perte doit aussi être documentée. Une entreprise peut définir un délai interne de déclaration, désigner un interlocuteur joignable et prévoir une fiche comportant l’identité du porteur, le numéro de carte, la date estimée de perte et la confirmation de désactivation.
Une organisation efficace ne se limite donc pas à bloquer une carte : elle doit pouvoir retrouver la décision, son auteur et les actions entreprises. La procédure de perte doit être connue des salariés comme des responsables de la sécurité.
Pour encadrer la traçabilité, les recommandations de la CNIL sur la traçabilité des opérations de sécurité constituent un repère utile, à appliquer en tenant compte des règles propres aux accès physiques.
Cette réactivité n’est réellement efficace que si l’entreprise dispose également d’un inventaire fiable. Sans correspondance entre les cartes physiques, les identités et les autorisations, retrouver le bon support à neutraliser peut devenir une difficulté supplémentaire.
Comment gérer les cartes d’accès de dizaines de salariés sans perdre le suivi des autorisations ?
La gestion de plusieurs dizaines de cartes repose sur un inventaire centralisé qui associe chaque support à un utilisateur, à un identifiant unique et à des droits précis. Ce registre permet de savoir qui possède une carte, quelles zones lui sont accessibles et si ses autorisations sont toujours justifiées. Il évite de dépendre de fichiers dispersés ou de la mémoire d’un seul gestionnaire.
La première distinction à établir concerne le support physique et les droits informatiques. Une carte remise à un salarié doit être enregistrée dans un suivi matériel. En parallèle, le logiciel de contrôle d’accès doit contenir les autorisations correspondant à cette personne. Ces deux informations doivent rester cohérentes.
Plusieurs situations peuvent créer un décalage :
- Une carte est restituée après un départ, mais reste active dans le logiciel.
- Un salarié change de fonction et conserve ses anciennes autorisations.
- Un badge temporaire est remis à un prestataire sans date de fin clairement définie.
- Un droit est modifié dans le logiciel, mais le changement n’est pas correctement appliqué au support ou au système de lecture.
Pour éviter ces erreurs, chaque attribution doit comporter des informations vérifiables : numéro de carte, nom du porteur, matricule éventuel, date de remise, profil attribué, zones autorisées et statut du support. Les cartes de réserve, les prêts et les badges visiteurs doivent également apparaître dans le suivi, avec une distinction claire de leur statut.
La revue périodique des autorisations permet ensuite de repérer les cartes orphelines. Il s’agit notamment des supports encore actifs alors que leur titulaire a quitté l’entreprise ou changé de fonction. Une comparaison entre les utilisateurs présents, les fonctions exercées et les droits enregistrés aide à détecter ces situations.
La gestion peut également être rapprochée des outils RH ou de l’annuaire interne lorsque les systèmes le permettent. L’objectif est de faire correspondre les événements administratifs — arrivée, mobilité ou départ — aux opérations sur les autorisations. Une synchronisation ne dispense cependant pas de contrôler les exceptions et de vérifier que les modifications ont bien été appliquées.
La méthode doit rester proportionnée au volume d’utilisateurs. Une entreprise de quelques dizaines de salariés peut s’appuyer sur un registre structuré et des contrôles réguliers. Un site multiservice ou un hôtel accueillant de nombreux intervenants aura davantage intérêt à centraliser les attributions et à distinguer les cartes permanentes des supports temporaires.
Mettre en place un suivi fiable des cartes d’accès
- Créer un registre des cartes : produire un fichier recensant chaque numéro de support, son titulaire et son statut.
- Documenter les autorisations : associer à chaque utilisateur son profil et la liste des zones accessibles.
- Séparer les supports physiques des droits logiciels : établir deux suivis cohérents et identifiables.
- Organiser une revue périodique : produire une liste des cartes actives comparée aux salariés et fonctions réellement présents.
- Formaliser les mouvements : conserver une trace des remises, restitutions, suspensions et réattributions.
Une fois l’inventaire maîtrisé, le choix de la technologie de lecture devient plus facile à évaluer. La fréquence des passages, l’usure des supports et les exigences de sécurité doivent alors guider la décision.
Carte magnétique ou badge sans contact : quelle technologie convient à des passages fréquents ?
Pour des passages fréquents, le badge sans contact est généralement plus adapté à la fluidité des déplacements, car il permet une lecture sans insertion ni contact direct avec le lecteur. La carte magnétique nécessite, quant à elle, une présentation physique dans le bon sens. Le choix doit néanmoins tenir compte de la sécurité attendue, de l’installation existante et du coût global de maintenance.
Les deux technologies répondent au même objectif : présenter un support permettant au système de vérifier une autorisation. Leur fonctionnement quotidien diffère cependant sur plusieurs points.
| Critère | Carte magnétique | Badge sans contact |
|---|---|---|
| Lecture | Passage dans un lecteur adapté, avec orientation correcte. | Présentation à proximité du lecteur. |
| Fluidité | Manipulation nécessaire à chaque passage. | Présentation généralement plus rapide. |
| Usure | Frottements et contacts répétés susceptibles d’altérer la bande. | Absence de frottement de lecture, mais support toujours exposé à l’usure physique. |
| Maintenance | Remplacement possible en cas de détérioration de la bande. | Maintenance liée notamment aux lecteurs, aux supports et à leur compatibilité. |
| Sécurité | Une bande magnétique simple offre des protections limitées contre la copie. | Le niveau dépend de la technologie, du chiffrement et de la configuration. |
| Usage adapté | Installations existantes et fréquentation modérée. | Entrées répétitives et circulation importante. |
La question de l’usure est importante pour les sites où les utilisateurs passent plusieurs fois par jour. Une carte magnétique peut se détériorer sous l’effet des frottements dans un portefeuille ou une poche, ou des manipulations répétées dans le lecteur. Les dysfonctionnements qui en résultent peuvent provoquer des réémissions et ralentir les passages.
Un badge sans contact réduit les manipulations nécessaires à la lecture. Il peut donc être intéressant pour les entrées d’immeubles, les accès aux étages, les espaces de travail et les établissements accueillant des flux réguliers. Il faut toutefois vérifier la compatibilité avec les lecteurs déjà installés et les systèmes de gestion existants.
La sécurité ne se résume pas à la présence ou à l’absence de contact. Une technologie à lecture simple, qu’il s’agisse d’une bande magnétique ou d’un badge basse fréquence non chiffré, peut présenter des vulnérabilités face à la copie. Un support utilisant des mécanismes cryptographiques adaptés offre des garanties différentes, à condition que les lecteurs et le système de gestion soient eux aussi correctement configurés.
Pour choisir, quatre critères doivent être examinés :
- La fréquence des passages : nombre d’utilisations quotidiennes et concentration des entrées à certaines heures.
- Le nombre de points d’accès : portes, barrières, ascenseurs et locaux techniques à équiper.
- La criticité des zones : distinction entre circulation générale et espaces sensibles.
- Le coût de maintenance : renouvellement des supports, remplacement des lecteurs et interventions techniques.
Une technologie plus rapide ne suffit toutefois pas à garantir la traçabilité. Encore faut-il que chaque carte soit utilisée par une seule personne, sans prêt informel ni partage entre collègues.
Quels risques apparaissent lorsque plusieurs personnes utilisent la même carte d’accès ?
Le partage d’une carte d’accès compromet principalement la traçabilité des passages. Le système enregistre l’utilisation du support attribué à un titulaire, mais ne peut pas nécessairement identifier la personne physique qui le présente. En cas d’incident, cette différence rend les journaux moins fiables et complique la reconstitution des événements.
Une carte individuelle permet d’associer un passage à une identité déclarée. Si plusieurs salariés utilisent le même support, cette correspondance disparaît. Un journal peut indiquer qu’une carte a été présentée à une porte à une heure donnée, sans permettre de savoir lequel de ses utilisateurs habituels était réellement présent.
Cette situation peut avoir plusieurs conséquences :
- Une enquête interne ne permet pas d’établir précisément qui a accédé à une zone.
- Les horaires de présence déduits des passages deviennent moins fiables.
- Une utilisation anormale peut être attribuée au mauvais titulaire.
- La responsabilité individuelle devient difficile à établir en cas d’incident.
Le partage ne résulte pas toujours d’une volonté de contourner les règles. Il peut être provoqué par des difficultés organisationnelles : un visiteur qui ne reçoit pas de badge temporaire, un intérimaire qui attend une autorisation, un salarié qui oublie son support ou des droits trop restrictifs pour les besoins réels de son poste.
La réponse ne consiste donc pas uniquement à sanctionner les utilisateurs. Il faut d’abord comprendre pourquoi le partage apparaît et supprimer les situations qui le rendent pratique.
La mise à disposition de badges temporaires constitue une première mesure. Un visiteur ou un prestataire peut recevoir un support nominatif, associé à des autorisations limitées et adaptées à son intervention. La date de fin doit être prévue et la restitution ou la désactivation intégrée au suivi.
Les autorisations doivent également correspondre aux missions réelles. Si un salarié ne peut pas accéder à une zone nécessaire à son travail, il risque de demander ponctuellement la carte d’un collègue. L’adaptation des profils et le traitement rapide des demandes d’accès réduisent ce type de contournement.
Une vérification de cohérence entre les événements d’accès et les présences attendues peut également contribuer à repérer des anomalies. Cette vérification doit rester proportionnée, respecter les règles applicables aux données personnelles et ne pas être présentée comme une preuve automatique de l’identité physique de l’utilisateur.
La même logique d’individualisation s’applique lorsque les salariés changent de fonction. Un badge ne doit pas conserver indéfiniment les autorisations correspondant à un ancien poste.
Quand faut-il reprogrammer une carte après une évolution du poste d’un salarié ?
Une carte doit être reconfigurée dès qu’une évolution professionnelle modifie les besoins d’accès du salarié. Un changement de poste, de service, d’équipe ou d’horaires peut justifier l’ajout ou le retrait d’autorisations. La mise à jour doit intervenir à partir de l’événement RH concerné, et non attendre une revue générale des droits plusieurs mois plus tard.
Les changements de fonction ne sont pas les seuls déclencheurs. Une mobilité interne, une affectation temporaire, un passage en équipe de nuit ou une nouvelle responsabilité peuvent également modifier les zones nécessaires à l’exercice des missions.
Le principal risque est celui des droits résiduels. Lorsqu’un salarié change de service, ses nouvelles autorisations sont parfois ajoutées sans supprimer les anciennes. Au fil des évolutions, il peut ainsi conserver un accès à des locaux qui ne présentent plus aucun lien avec ses responsabilités actuelles.
Pour éviter cette accumulation, la modification doit être pensée comme une réévaluation complète :
- Identifier la fonction actuelle et les nouvelles missions du salarié.
- Établir la liste des zones nécessaires au nouveau poste.
- Comparer ces besoins avec les autorisations déjà attribuées.
- Faire valider les modifications par le responsable concerné.
- Retirer les anciens droits devenus inutiles et conserver une trace de l’opération.
Le départ d’un salarié nécessite une vigilance particulière. La date de fin de contrat doit déclencher une opération de révocation des accès, coordonnée avec les ressources humaines et le gestionnaire du système. Dans certaines situations sensibles, notamment lors d’un départ négocié ou d’une période de préavis, le retrait de certaines autorisations peut devoir intervenir avant le dernier jour contractuel, selon les décisions de l’employeur et le cadre applicable.
Les accès des prestataires et des intervenants temporaires nécessitent également une date de fin. Une autorisation attribuée pour une intervention ponctuelle ne doit pas devenir permanente par simple oubli administratif.
La centralisation des mouvements RH et des opérations de contrôle d’accès facilite cette coordination. Lorsqu’une intégration technique existe, elle peut transmettre les événements de changement de situation au système de gestion. Une validation humaine reste néanmoins utile pour les cas particuliers et les accès sensibles.
Cette logique devient encore plus simple à appliquer lorsque les autorisations sont regroupées par profils. Le gestionnaire peut alors modifier le rattachement d’un utilisateur plutôt que de reprendre manuellement toutes ses portes et toutes ses zones.
Comment définir des droits d’accès par profil sans gérer chaque utilisateur manuellement ?
Les profils d’accès permettent de regrouper les autorisations selon les fonctions exercées dans l’entreprise. Au lieu de configurer chaque porte pour chaque salarié, le gestionnaire définit des ensembles de droits réutilisables : administratif, production, maintenance, direction ou intervenants externes. Chaque carte est ensuite associée au profil correspondant à son porteur.
Cette organisation réduit le nombre d’opérations répétitives et rend les règles plus faciles à contrôler. Elle évite également les différences de paramétrage entre deux personnes exerçant des fonctions identiques.
La construction des profils commence par une cartographie des locaux. Il faut identifier les zones, leurs niveaux de sensibilité et les besoins d’accès associés aux différentes missions.
Une entreprise peut, par exemple, distinguer les espaces suivants :
- Les espaces communs et zones de circulation accessibles à une large partie du personnel.
- Les bureaux administratifs réservés aux équipes concernées.
- Les locaux de production accessibles aux salariés habilités.
- Les espaces techniques et salles serveurs réservés aux personnes autorisées.
- Les zones de direction ou d’archives soumises à des restrictions spécifiques.
À partir de cette cartographie, les profils sont construits en fonction des besoins réels. Un technicien de maintenance peut nécessiter l’accès à plusieurs locaux techniques, tandis qu’un salarié administratif n’a pas nécessairement besoin d’y entrer. La définition des droits doit rester cohérente avec les responsabilités de chaque fonction.
Cette approche rejoint les mesures ANSSI reprises dans le référentiel de restriction des accès physiques aux locaux. La mesure 0057 porte sur la limitation des accès aux personnes autorisées, notamment au moyen de badges et d’un registre des visiteurs. La mesure 0058 précise que les droits doivent correspondre au besoin strictement nécessaire à l’exécution des missions.
Il est préférable de limiter volontairement le nombre de profils. Une multiplication excessive des catégories recrée la complexité que le modèle devait supprimer. Chaque profil doit donc être documenté avec son intitulé, les zones accessibles, les fonctions concernées et les éventuelles validations nécessaires.
Les exceptions doivent être traitées séparément. Un mainteneur qui doit accéder ponctuellement à une salle serveur peut recevoir une autorisation complémentaire temporaire. Un prestataire peut disposer d’un accès limité à la zone d’intervention. Dans les deux cas, la dérogation doit comporter une justification et une échéance.
Sans date de fin, les exceptions risquent de s’accumuler et de vider le modèle de profils de sa pertinence. Il faut donc prévoir leur réexamen et leur suppression lorsqu’elles ne sont plus nécessaires.
Les profils simplifient également les changements de situation. Lorsqu’un salarié rejoint un autre service, le gestionnaire peut remplacer son profil par celui correspondant à sa nouvelle fonction, après validation. Les droits obsolètes sont ainsi retirés au lieu de s’ajouter progressivement aux nouvelles autorisations.
Cette méthode apporte une structure cohérente à l’ensemble du dispositif. Pour les zones les plus sensibles, elle peut toutefois être complétée par un moyen d’identification supplémentaire, à condition que son utilisation soit justifiée.
À retenir
- Un badge individuel facilite la traçabilité, mais ne suffit pas toujours pour protéger les espaces les plus sensibles.
- Les droits doivent être proportionnés aux missions, avec une distinction claire entre autorisations permanentes et dérogations temporaires.
- Le recours à la biométrie doit être justifié au regard de la sécurité recherchée et des obligations françaises de protection des données personnelles.
Empreinte digitale ou badge : quelle identification choisir pour une salle à accès restreint ?
Le badge et l’empreinte digitale ne reposent pas sur le même principe d’identification. Le badge authentifie par possession d’un support, tandis que l’empreinte utilise une caractéristique biométrique de la personne. Pour une salle à accès restreint, le choix dépend de la criticité du local, du niveau de sécurité attendu, de la fréquentation et des contraintes réglementaires applicables.
Un badge individuel est généralement plus simple à déployer et à administrer. En cas de perte ou de suspicion de compromission, le support peut être désactivé et remplacé. Il reste cependant susceptible d’être prêté ou utilisé par une autre personne, ce qui limite la certitude sur l’identité réelle du porteur.
L’empreinte digitale présente une caractéristique différente : elle repose sur une donnée physique propre à l’individu. Elle ne peut pas être remplacée comme une carte ou un code lorsque le dispositif est compromis. Cette permanence impose des précautions particulières pour sa collecte, son stockage et son utilisation.
En France, le contrôle d’accès biométrique sur le lieu de travail est encadré par les règles de protection des données personnelles. Le RGPD et les recommandations de la CNIL imposent notamment de justifier la nécessité du dispositif et de respecter les principes de proportionnalité et de protection des données. L’information des salariés et l’analyse préalable des risques doivent être intégrées au projet.
La CNIL présente les conditions du contrôle d’accès biométrique au travail dans une publication consacrée à ce sujet. Son cadre doit être examiné au regard des textes et recommandations applicables au moment du déploiement, car une publication institutionnelle ancienne ne dispense pas de vérifier les éventuelles évolutions réglementaires.
Le recours à la biométrie ne doit pas être automatique. La CNIL recommande de privilégier les dispositifs non biométriques lorsqu’ils permettent d’assurer un niveau de sécurité suffisant. Un badge sécurisé peut donc être préférable lorsque les exigences de protection du local ne justifient pas la collecte de données biométriques.
Pour une salle serveur ou un local technique particulièrement sensible, une authentification renforcée peut être étudiée. Il peut s’agir d’une combinaison entre badge et code, ou d’un dispositif associant badge et biométrie, sous réserve de la justification juridique et technique nécessaire.
Il faut également examiner les contraintes pratiques :
- Les doigts abîmés, salis ou difficilement lisibles peuvent compliquer l’utilisation d’un capteur.
- Certains utilisateurs peuvent exprimer des réserves concernant la collecte de données biométriques.
- Une panne du lecteur nécessite une procédure de secours qui ne compromette pas la sécurité du local.
- La gestion des données biométriques demande des mesures de protection spécifiques.
Le choix doit donc résulter d’une analyse de risques documentée, et non d’une préférence technologique. Le badge individuel constitue souvent une solution suffisante pour les accès professionnels courants, tandis que les dispositifs renforcés doivent être réservés aux situations où leur nécessité est démontrée.
Une fois les moyens d’identification définis, l’organisation doit encore tenir compte de la configuration des locaux. Dans les bureaux ouverts, la sécurité doit protéger les zones sensibles sans multiplier les contraintes sur les déplacements ordinaires.
Comment sécuriser des espaces de bureaux ouverts sans gêner les salariés au quotidien ?
La sécurisation des bureaux ouverts repose sur une organisation des accès par niveau de sensibilité plutôt que sur le verrouillage systématique de tous les espaces. Les zones de circulation peuvent rester librement accessibles, tandis que les bureaux protégés, les archives et les locaux techniques disposent de restrictions adaptées. Cette approche limite les contraintes quotidiennes tout en protégeant les espaces qui présentent un véritable risque.
Dans un plateau ouvert, toutes les zones ne nécessitent pas le même niveau de contrôle. Une entrée principale peut être protégée par badge, alors que les espaces de circulation internes restent accessibles aux salariés. Une salle serveur, un local d’archives ou un bureau contenant des informations sensibles peut, en revanche, nécessiter une autorisation spécifique.
La première étape consiste à cartographier les espaces selon leur criticité :
- Zones de circulation : accueil, couloirs et espaces communs dont l’accès peut être relativement ouvert.
- Zones de travail : bureaux ou plateaux nécessitant une autorisation correspondant au statut des utilisateurs.
- Zones sensibles : salles serveurs, archives, locaux techniques et espaces de direction dont les accès doivent être limités.
Le niveau de contrainte doit correspondre à la fréquence des passages et aux conséquences potentielles d’un accès non autorisé. Un contrôle trop strict sur une porte très fréquentée peut provoquer des comportements de contournement : porte maintenue ouverte, badge prêté ou entrée d’un visiteur sans enregistrement.
Pour éviter ces situations, plusieurs aménagements peuvent améliorer la fluidité :
- Installer des lecteurs sans contact aux portes utilisées fréquemment.
- Prévoir des plages horaires de déverrouillage pour les zones qui le permettent.
- Organiser des badges de secours selon une procédure de gestion identifiée.
- Mettre en place une signalétique claire pour distinguer les espaces accessibles et les locaux restreints.
- Faciliter la remise et la restitution des badges visiteurs à l’accueil.
Les horaires de déverrouillage doivent être définis selon les besoins opérationnels. Une zone qui accueille régulièrement les équipes pendant les horaires habituels peut bénéficier d’une programmation adaptée, tandis que les locaux sensibles doivent conserver leurs restrictions lorsque leur activité le nécessite.
La protection des bureaux ouverts ne se limite cependant pas aux portes. Un salarié peut laisser son poste de travail déverrouillé, un document confidentiel visible ou une carte d’accès sur son bureau. Ces situations créent des risques que le contrôle d’accès physique ne peut pas résoudre à lui seul.
La sensibilisation des équipes doit donc compléter les mesures techniques. Le verrouillage des sessions, le rangement des documents sensibles, la conservation personnelle des badges et l’accompagnement des visiteurs participent à la sécurité globale du site.
La gestion des accès doit aussi rester cohérente avec les recommandations relatives à la limitation des droits selon les missions. Une autorisation ne doit pas être accordée uniquement pour faciliter un passage occasionnel si une solution temporaire mieux encadrée est disponible.
Pour maintenir cet équilibre dans la durée, l’entreprise doit revoir régulièrement ses profils, ses cartes actives et ses procédures de perte ou de restitution. Un système bien organisé protège les locaux sans imposer aux salariés des démarches inutiles à chaque déplacement. Un audit des accès et un inventaire actualisé constituent un point de départ concret pour améliorer progressivement le dispositif.
Peut-on désactiver une carte magnétique sans changer le lecteur de porte ?
Oui, lorsque le système de contrôle d’accès permet la désactivation individuelle des supports, une carte peut être neutralisée depuis le logiciel sans remplacer le lecteur ni les équipements de la porte. La possibilité exacte dépend de l’architecture de l’installation et des fonctionnalités du logiciel utilisé.
Combien de temps faut-il conserver les journaux de passages des badges ?
Pour les journaux d’accès aux locaux professionnels, la CNIL recommande une suppression trois mois après leur enregistrement. Cette durée concerne les données de contrôle d’accès physique et ne doit pas être confondue avec les recommandations relatives aux journaux informatiques généraux.
Faut-il attribuer un badge différent à chaque salarié ?
Oui, l’attribution individuelle est essentielle pour conserver une traçabilité cohérente. Chaque support doit être associé à un utilisateur identifié. Le partage d’une carte empêche de déterminer avec certitude qui l’a réellement utilisée et complique les investigations en cas d’incident.
Comment gérer les badges des visiteurs et des prestataires ?
Il est préférable de prévoir des badges temporaires associés à un visiteur ou à un intervenant identifié. Les droits doivent être limités aux zones nécessaires à sa présence ou à son intervention. La date de fin, la restitution du support et sa désactivation doivent être intégrées à la procédure d’accueil.
Les droits d’accès doivent-ils être vérifiés régulièrement ?
Oui. Une revue périodique permet de comparer les cartes actives avec les salariés présents, leurs fonctions et leurs besoins réels. Elle permet notamment de détecter les autorisations conservées après un départ, une mobilité interne ou une intervention temporaire. La fréquence doit être adaptée à la taille de l’organisation et à la sensibilité des locaux.