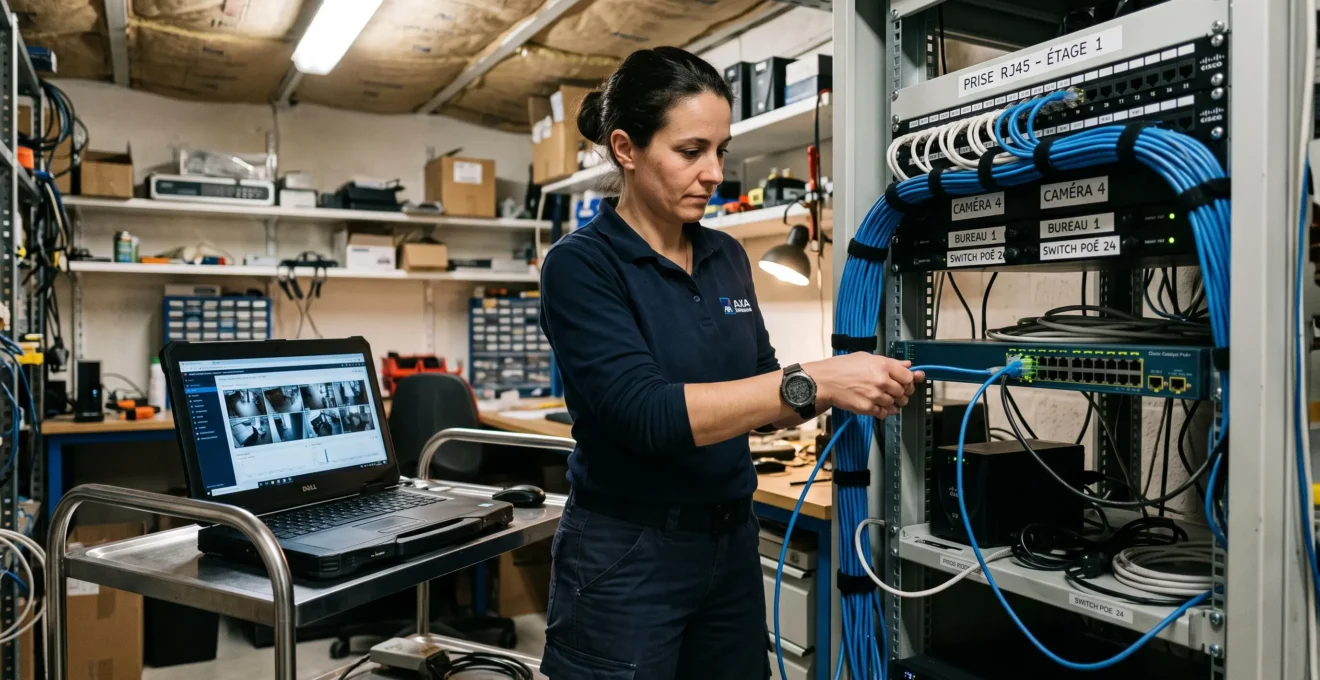
Installer des caméras IP sur un réseau d’entreprise existant ne consiste pas simplement à raccorder plusieurs équipements Ethernet. Chaque caméra produit des données vidéo dont le volume dépend de la résolution, de la compression, de la fréquence d’images et des conditions de consultation. Lorsque ces flux empruntent les mêmes liaisons que les applications professionnelles, une installation mal dimensionnée peut ralentir les échanges et dégrader la surveillance elle-même.
Pour éviter cette situation, il faut commencer par estimer les débits, identifier les liaisons susceptibles d’être saturées et choisir une architecture adaptée : réseau partagé maîtrisé, VLAN dédié ou infrastructure physique distincte. Le stockage, l’alimentation PoE et les accès distants doivent être intégrés à cette réflexion dès la conception.
Une installation fiable repose aussi sur des réglages de sécurité cohérents, une maintenance planifiée et un placement des caméras qui répond aux besoins réels de surveillance. L’objectif est de préserver la qualité des images sans sacrifier la disponibilité des outils informatiques utilisés quotidiennement par les équipes.
Les points essentiels pour déployer des caméras IP en entreprise
- Dimensionner le réseau à partir des débits vidéo mesurés, du nombre de caméras et des consultations simultanées, plutôt que de la seule résolution.
- Privilégier une segmentation adaptée, vérifier les capacités des switches et réserver suffisamment de puissance PoE.
- Choisir un stockage cohérent avec la connexion Internet, sécuriser les accès et organiser les mises à jour sans interrompre toute la surveillance.
- Pourquoi une meilleure résolution peut-elle dégrader les performances d’un réseau de vidéosurveillance ?
- Comment connecter plusieurs caméras IP sans perturber les usages bureautiques du réseau ?
- NVR ou stockage distant : quelle solution convient à un site équipé de plusieurs caméras IP ?
- Quelles erreurs de configuration exposent une caméra IP à une prise de contrôle distante ?
- Quand mettre à jour le firmware d’une caméra IP sans perturber la surveillance ?
- Comment placer des caméras pour couvrir une entrée sans créer d’angle mort ?
- Trafic entrant, sortant ou interne : quels flux surveiller en priorité dans une PME ?
- Comment sécuriser les systèmes informatiques sans bloquer les usages quotidiens des équipes ?
Pourquoi une meilleure résolution peut-elle dégrader les performances d’un réseau de vidéosurveillance ?
Une résolution plus élevée peut dégrader les performances d’un réseau de vidéosurveillance parce que les images contiennent davantage d’informations à transmettre, traiter et enregistrer. Toutefois, la résolution ne détermine pas seule le débit : la compression, la fréquence d’images, les mouvements dans la scène et le nombre de flux simultanés influencent également la charge réelle.
Une caméra IP transmet généralement un flux continu vers son système d’enregistrement ou de supervision. Si plusieurs caméras partagent la même liaison montante d’un switch, leurs débits s’additionnent. Les postes de consultation peuvent ensuite générer des échanges supplémentaires lorsqu’ils affichent des flux en direct ou relisent des enregistrements.
Il faut ainsi distinguer trois charges : le trafic des caméras vers l’enregistreur, les communications liées au stockage et les flux envoyés aux utilisateurs. Leur impact dépend de l’emplacement des équipements et des chemins réellement empruntés sur le réseau.
La documentation technique de la caméra réseau AXIS P1367 explique notamment comment la compression H.264 ou H.265, le débit moyen, la fréquence d’images dynamique et l’activité de la scène influencent les ressources consommées. Ces mécanismes sont utiles au dimensionnement, mais leurs résultats varient selon le modèle et la configuration.
Pour estimer la charge d’un parc, une première formule suffit :
Débit vidéo agrégé = débit moyen par caméra × nombre de caméras actives.
Dans un scénario purement hypothétique, dix caméras configurées à un débit moyen de 4 Mbit/s représentent environ 40 Mbit/s de trafic vidéo vers leur destination commune. Ce résultat ne comprend ni les consultations supplémentaires ni les autres échanges réseau.
Le mode d’enregistrement modifie ensuite l’estimation du stockage et, selon l’architecture, celle des transmissions. Un enregistrement sur détection de mouvement réduit les données conservées lorsque les séquences sont moins nombreuses. En revanche, si un NVR reçoit toujours un flux continu, cette stratégie ne supprime pas nécessairement le trafic entre les caméras et l’enregistreur.
Une caméra haute résolution utilisant une compression efficace et transmettant uniquement les séquences utiles peut, dans certaines conditions, générer moins de données qu’une caméra moins définie enregistrant en permanence. Il faut néanmoins conserver suffisamment de détails pour répondre au besoin de surveillance.
Lorsque la capacité disponible devient insuffisante, les conséquences peuvent toucher simultanément les applications bureautiques et la vidéo : latence, pertes de paquets, images figées ou dégradation des consultations.
Cette estimation constitue le point de départ du choix d’architecture. Même un débit global raisonnable peut poser problème si plusieurs flux convergent vers une liaison ou un équipement sous-dimensionné.
Comment connecter plusieurs caméras IP sans perturber les usages bureautiques du réseau ?
Pour connecter plusieurs caméras IP sans perturber les postes de travail, il faut séparer leurs communications des usages bureautiques et contrôler les liaisons qu’elles partagent. Un VLAN dédié constitue souvent un compromis pertinent sur une infrastructure administrable. Pour un site plus sensible, un réseau physique distinct peut offrir une isolation plus forte.
Un VLAN regroupe logiquement les équipements vidéo dans un segment spécifique. Les caméras ne communiquent alors avec les autres réseaux que selon les règles de routage et de filtrage prévues.
Un VLAN ne crée cependant pas de bande passante supplémentaire. Si le trafic vidéo et les applications professionnelles empruntent un même lien physique saturé, la séparation logique ne suffit pas à résoudre la congestion. Elle facilite surtout l’organisation, le filtrage et la maîtrise des flux.
Le guide ANSSI sur la sécurisation des systèmes de vidéoprotection recommande notamment des architectures cloisonnées et prévoit, selon les situations, une séparation physique ou logique des réseaux support. Ses recommandations doivent être appliquées en tenant compte du niveau de protection attendu et du contexte d’installation.
Trois architectures peuvent être envisagées :
| Architecture | Avantages | Limites et conditions |
|---|---|---|
| Réseau partagé existant | Déploiement simple, investissement matériel limité. | Adapté uniquement si les capacités disponibles, le trafic et les risques sont maîtrisés. |
| VLAN dédié | Séparation logique, filtrage des accès, réutilisation des équipements administrables. | Nécessite une configuration correcte des switches, du routage et des liaisons communes. |
| Réseau physique distinct | Isolation plus forte des flux vidéo, administration potentiellement indépendante. | Coût et maintenance supplémentaires ; les éventuelles interconnexions restent à sécuriser. |
Une petite entreprise disposant de switches administrables et de compétences réseau peut privilégier un VLAN vidéo. Un site critique, ou doté d’équipements bureautiques peu adaptés à la charge supplémentaire, peut justifier une infrastructure distincte.
La qualité de service, ou QoS, complète cette organisation en classant les trafics et en gérant leur traitement lorsque des congestions apparaissent. Elle permet notamment de préserver certains échanges professionnels prioritaires. Son efficacité dépend toutefois des fonctionnalités disponibles sur les équipements et de la configuration des liens concernés.
Le dimensionnement de l’alimentation PoE mérite la même attention que celui des ports Ethernet. Il faut vérifier la puissance disponible par port et le budget électrique total du switch, en tenant compte des besoins maximaux des caméras.
Un équipement insuffisamment alimenté peut redémarrer de manière intermittente, notamment lorsque certaines fonctions électriques sont sollicitées. Ce symptôme peut être confondu avec une panne de firmware ou une instabilité réseau.
Une fois les communications maîtrisées, le stockage devient la décision structurante suivante : il détermine où convergent les flux et quelles liaisons doivent supporter l’enregistrement.
NVR ou stockage distant : quelle solution convient à un site équipé de plusieurs caméras IP ?
Pour un site équipé de plusieurs caméras IP, un NVR local convient généralement lorsque l’objectif est de conserver les enregistrements sans mobiliser continuellement la connexion Internet. Le stockage distant facilite la centralisation et l’accès hors site, mais peut accroître fortement le trafic sortant. Une architecture hybride permet de répartir ces contraintes.
Un NVR, ou enregistreur vidéo réseau, reçoit les flux des caméras et conserve les images sur une capacité de stockage locale. Si les caméras et l’enregistreur communiquent sur une infrastructure interne correctement organisée, les enregistrements n’ont pas besoin de traverser la liaison Internet.
À l’inverse, une solution cloud recevant les flux complets en permanence nécessite une capacité montante suffisante. Le débit Internet disponible doit alors supporter simultanément la vidéosurveillance, les visioconférences, les sauvegardes et les autres services professionnels.
Toutes les offres distantes ne fonctionnent toutefois pas de manière identique : certaines transmettent uniquement des événements, des extraits ou des flux de qualité réduite. Il faut donc examiner leur mode réel de transfert avant de calculer les besoins.
| Critère | NVR local | Stockage distant |
|---|---|---|
| Trafic Internet | Principalement accès distant, sauvegarde ou réplication éventuelle. | Dépend de la quantité de vidéo envoyée hors site. |
| Dépendance à Internet | Enregistrement local généralement possible sans accès Internet. | Transmission affectée par une coupure de connexion. |
| Accès aux images | À organiser et sécuriser pour les consultations extérieures. | Souvent prévu dans le service, avec contrôle des habilitations. |
| Résilience | Protection nécessaire contre les pannes ou dommages locaux. | Dépend de la connexion et des garanties du prestataire. |
| Exploitation | Maintenance du matériel et des disques à prévoir. | Conditions contractuelles, sécurité et localisation des données à examiner. |
La durée de conservation doit découler de la finalité du dispositif, des exigences applicables et des éventuelles contraintes contractuelles. Elle ne doit pas être fixée uniquement en fonction de la capacité disponible.
En France, la CNIL rappelle que l’employeur doit déterminer une durée justifiée par l’objectif poursuivi. Il convient également de contrôler les personnes habilitées à consulter les images, leurs conditions d’accès et les mesures de protection des enregistrements.
Une architecture hybride peut associer un NVR principal, une carte SD compatible pour certains mécanismes de secours et une sauvegarde distante limitée aux séquences critiques. Ces dispositifs doivent être configurés et testés ; la présence d’une carte SD ne garantit pas à elle seule la continuité de l’enregistrement.
Le principal risque indirect du stockage distant reste la dépendance à la liaison Internet. Une interruption peut empêcher le transfert d’images, même si les caméras continuent à fonctionner localement.
La disponibilité des enregistrements ne suffit cependant pas à garantir la sécurité du système : les caméras et les interfaces d’administration doivent aussi être protégées contre les accès non autorisés.
Quelles erreurs de configuration exposent une caméra IP à une prise de contrôle distante ?
Une caméra IP devient particulièrement exposée lorsque ses identifiants par défaut restent actifs, que son interface d’administration est accessible depuis Internet ou que des services distants inutiles demeurent activés. Les redirections automatiques de ports et les comptes cloud mal maîtrisés aggravent ces risques. Une vérification après installation permet de réduire cette surface d’exposition.
Un mot de passe constructeur conservé sur plusieurs équipements facilite les tentatives de connexion non autorisée. Il faut le remplacer par un secret robuste et spécifique à chaque caméra, puis limiter les comptes administrateurs aux personnes réellement chargées de la maintenance.
L’ouverture directe d’un port d’administration sur Internet constitue un autre risque. Une interface accessible depuis l’extérieur peut subir des tentatives d’authentification, voire l’exploitation d’une vulnérabilité logicielle.
Les mécanismes UPnP peuvent, selon la configuration des équipements et du routeur, faciliter des ouvertures de ports non souhaitées. De même, une fonction d’accès cloud activée sans contrôle peut élargir les possibilités de connexion à la caméra.
L’accès distant doit privilégier une solution administrée et sécurisée, avec chiffrement, authentification appropriée et restrictions de privilèges. Les services inutiles doivent rester désactivés.
Une caméra compromise ne menace pas uniquement la confidentialité des images. Si les communications entre segments sont trop permissives, elle peut servir de relais pour atteindre d’autres équipements internes. Cette possibilité dépend cependant du cloisonnement et des protections effectivement déployées.
Une vérification post-installation doit produire des résultats concrets. Pour chaque caméra, il est pertinent de confirmer les services actifs, les comptes autorisés, les flux réseau nécessaires et l’absence d’exposition extérieure injustifiée.
Checklist de sécurisation après installation
- Recenser les caméras, leurs adresses IP et leurs versions logicielles ; produire un inventaire daté du parc.
- Remplacer les identifiants par défaut et vérifier les comptes autorisés ; conserver un registre des habilitations sans y exposer les mots de passe.
- Contrôler les ports et services accessibles depuis les réseaux autorisés et depuis Internet ; établir une liste des expositions à supprimer ou à justifier.
- Désactiver les fonctions inutiles, examiner les paramètres UPnP et les accès cloud ; enregistrer les paramètres validés pour chaque modèle.
- Appliquer les restrictions d’accès et tester les connexions légitimes ; produire un compte rendu de vérification confirmant les accès acceptés et refusés.
En France, l’installation doit également respecter les règles relatives à la surveillance au travail. Les caméras doivent poursuivre une finalité légitime et proportionnée, et les salariés doivent recevoir les informations requises.
Les espaces de pause, de repos, les sanitaires et les locaux syndicaux ne doivent pas être filmés. Les images ne peuvent être consultées librement par l’ensemble des collaborateurs.
Les règles de la CNIL sur la vidéosurveillance au travail précisent notamment les obligations d’information, les conditions de consultation et la nécessité de sécuriser les accès aux images.
Ce contrôle initial doit ensuite être prolongé par une maintenance régulière : une configuration sécurisée lors de l’installation peut devenir vulnérable si les correctifs nécessaires ne sont jamais appliqués.
Quand mettre à jour le firmware d’une caméra IP sans perturber la surveillance ?
Le firmware d’une caméra IP doit être mis à jour dès qu’un correctif de sécurité nécessaire est disponible, selon une procédure adaptée à sa criticité. Pour limiter les interruptions, il faut vérifier la compatibilité, choisir une période de faible activité, préparer la continuité de surveillance et intervenir progressivement sur les équipements concernés.
Une mise à jour provoque généralement une indisponibilité temporaire de la caméra pendant son redémarrage. Si plusieurs caméras couvrant une même zone sont mises à jour simultanément, cette zone peut perdre toute surveillance durant l’opération.
La méthode la plus prudente consiste à organiser les interventions caméra par caméra, ou par groupes limités lorsque la couverture et les possibilités de reprise le permettent.
Il faut distinguer deux situations. Un correctif corrigeant une vulnérabilité exploitable peut nécessiter une intervention rapide. Une évolution fonctionnelle non urgente peut être expérimentée d’abord sur un équipement pilote.
Avant toute installation, l’administrateur doit examiner les notes de version et vérifier la compatibilité avec le NVR, le logiciel VMS et les intégrations utilisées. Un firmware récent peut modifier une fonction réseau ou rompre une compatibilité précédemment opérationnelle.
La stabilité de l’alimentation PoE et de la liaison réseau doit également être contrôlée. Une interruption pendant l’écriture du firmware peut rendre certains appareils inutilisables et nécessiter une procédure de récupération, lorsqu’elle existe.
Il est utile de conserver les paramètres de configuration, de vérifier les possibilités de retour à la version précédente et de préparer une solution de remplacement si le modèle ne permet pas une récupération simple.
Lorsqu’une zone dispose de plusieurs caméras aux champs complémentaires, le maintien temporaire de la surveillance peut être organisé grâce aux autres équipements opérationnels. En revanche, ni un NVR ni une carte SD ne peuvent enregistrer de nouvelles images provenant d’une caméra complètement arrêtée pendant son redémarrage.
Après chaque mise à jour, le contrôle doit porter sur la reconnexion au réseau, la qualité du flux, les horaires, la détection de mouvement et le fonctionnement de l’enregistrement.
Un historique associant caméra, ancienne version, nouvelle version, date d’intervention et résultat des tests facilite le suivi du parc.
La maintenance protège la disponibilité des équipements, mais elle ne peut compenser un mauvais placement : la qualité de surveillance dépend également de ce que les caméras peuvent réellement observer.
Comment placer des caméras pour couvrir une entrée sans créer d’angle mort ?
Pour couvrir une entrée sans angle mort, il faut identifier les passages obligés, analyser les obstacles et vérifier le champ réel des caméras sur place. La hauteur et l’orientation doivent correspondre au besoin : détecter une présence ou obtenir des images suffisamment détaillées pour identifier une personne ne nécessite pas le même positionnement.
La première étape consiste à cartographier les cheminements empruntés par les visiteurs, salariés et véhicules. Les portes, portails, sas et zones de passage permettent de définir les endroits où la surveillance doit effectivement produire une image exploitable.
Il faut ensuite rechercher les obstacles susceptibles de masquer une partie de la scène : poteaux, végétation, mobilier, véhicules stationnés ou éléments architecturaux.
Une caméra placée très haut offre généralement une vue plus large, mais l’angle de prise de vue peut rendre les visages moins exploitables. À l’inverse, une installation plus basse peut améliorer les détails de certains passages tout en réduisant la zone couverte et en augmentant l’exposition aux dégradations.
Le placement doit donc partir de l’objectif de surveillance, et non du seul angle de vision annoncé par le fabricant.
L’éclairage peut créer un autre type d’angle mort. Une entrée orientée vers le soleil risque de subir un contre-jour important à certaines heures. La nuit, un éclairage mal positionné peut entraîner une surexposition ou des reflets qui masquent les détails recherchés.
Un test d’image réalisé dans plusieurs conditions représentatives permet de valider le résultat réel. Il doit notamment prendre en compte les variations d’éclairage et les mouvements habituels dans la zone.
Le réseau impose aussi ses contraintes. Une caméra installée loin des locaux techniques nécessite un cheminement Ethernet adapté et une alimentation compatible. En Wi-Fi, la portée théorique ne garantit pas une liaison stable à travers les murs et les structures du bâtiment.
En France, l’orientation des caméras doit respecter la vie privée et les règles applicables au lieu surveillé. La captation de la voie publique et des propriétés voisines est encadrée et ne doit pas être traitée comme une simple question technique. Les autorisations éventuelles et les règles propres aux lieux ouverts au public doivent être examinées avant l’installation.
Un réglage de masquage de confidentialité peut être pertinent lorsque le dispositif le permet, sans remplacer l’analyse juridique de la zone filmée.
Une fois les caméras positionnées et raccordées, la supervision des flux réseau permet de vérifier qu’elles fonctionnent normalement et de repérer rapidement les anomalies techniques ou de sécurité.
Trafic entrant, sortant ou interne : quels flux surveiller en priorité dans une PME ?
Dans une PME, les flux à surveiller en priorité dépendent des services exposés et du fonctionnement du système d’information. Le trafic entrant révèle notamment les tentatives d’accès externes, le trafic sortant peut signaler des transmissions non prévues, tandis que le trafic interne permet de détecter des communications anormales entre équipements. Les caméras IP rendent cette dernière catégorie particulièrement importante.
Le trafic entrant correspond aux communications provenant de l’extérieur vers des services accessibles par l’entreprise. Il comprend notamment les connexions distantes autorisées et les tentatives visant des interfaces exposées.
Le trafic sortant regroupe les communications envoyées vers Internet ou des ressources externes : sauvegardes cloud, services professionnels, accès à des plateformes distantes et, selon l’architecture, transfert des vidéos.
Enfin, le trafic interne circule entre les équipements de l’entreprise. Une caméra échangeant avec un NVR local produit principalement ce type de trafic, même si son flux est parfois qualifié de « montant » par rapport à son interface réseau.
Cette distinction évite une confusion importante : un flux sortant d’une caméra n’est pas nécessairement un flux sortant vers Internet.
Pour une PME hébergeant des services distants, les connexions entrantes méritent une vigilance renforcée. Pour un site utilisant massivement le stockage cloud, la charge et les destinations des flux sortants deviennent particulièrement sensibles.
Le trafic interne ne doit pas être négligé. Une caméra compromise ou mal configurée pourrait tenter de joindre d’autres équipements si les règles de segmentation autorisent ces communications.
Une supervision proportionnée peut s’appuyer sur des indicateurs simples :
- Volume inhabituel de données envoyé vers Internet, notamment en dehors des périodes normales d’activité.
- Connexions vers les interfaces des caméras depuis des adresses ou segments qui ne devraient pas y accéder.
- Augmentation anormale du trafic sur une liaison entre switches.
- Pertes de paquets, erreurs sur les interfaces et déconnexions répétées de caméras.
- Communications inattendues entre le VLAN vidéo et les postes bureautiques.
Ces indicateurs peuvent être observés à l’aide des fonctions de supervision disponibles sur les switches administrables, les pare-feu ou les systèmes de gestion réseau. Leur disponibilité dépend du matériel déployé.
Les alertes doivent tenir compte du comportement normal du site. Une hausse de trafic pendant une consultation exceptionnelle peut être légitime, tandis qu’un transfert continu vers une destination inconnue nécessite une investigation.
La surveillance réseau doit aussi respecter le principe de proportionnalité : les journaux collectés, leur conservation et les droits d’accès doivent correspondre aux finalités techniques et de sécurité poursuivies.
Cette visibilité permet ensuite d’appliquer des protections ciblées, sans imposer à tous les collaborateurs les contraintes nécessaires aux seuls équipements techniques.
À retenir pour concilier surveillance et exploitation du réseau
- Définir séparément les besoins de disponibilité des applications bureautiques, des accès distants et de la vidéosurveillance.
- Appliquer les restrictions les plus fortes aux équipements techniques et aux communications qui ne sont pas nécessaires à leur fonctionnement.
- Mesurer les effets des règles de sécurité sur les usages réels avant de les généraliser.
Comment sécuriser les systèmes informatiques sans bloquer les usages quotidiens des équipes ?
Sécuriser les systèmes informatiques sans ralentir les équipes consiste à appliquer les protections selon les risques propres à chaque usage. Les caméras IP, les postes bureautiques et les services distants n’ont pas les mêmes besoins. La segmentation, le filtrage ciblé et une maintenance organisée permettent de renforcer la sécurité tout en préservant les activités quotidiennes.
Une politique uniforme imposant les mêmes restrictions à tous les équipements peut produire des blocages inutiles. À l’inverse, une configuration trop permissive facilite les communications non autorisées entre des systèmes aux niveaux de risque différents.
Le principe consiste à répartir les équipements en groupes fonctionnels : postes de travail, téléphonie éventuelle, impression, services techniques, vidéosurveillance et administration.
Chaque catégorie doit disposer uniquement des communications nécessaires à son fonctionnement. Par exemple, les caméras peuvent être autorisées à joindre leur NVR et les services explicitement requis, sans disposer d’un accès libre aux postes de travail.
Cette logique permet d’appliquer des règles strictes au segment vidéo tout en conservant une configuration adaptée aux applications bureautiques.
Il faut également distinguer les protections dont les utilisateurs ne perçoivent pratiquement pas l’existence de celles qui modifient directement leur manière de travailler.
Le filtrage entre segments, la fermeture des services inutiles, la supervision des équipements et les mises à jour planifiées relèvent principalement de la première catégorie. Les authentifications supplémentaires, les restrictions d’accès ou les changements d’outils peuvent, en revanche, avoir un effet visible sur les habitudes professionnelles.
Ces dernières mesures doivent être justifiées par le risque, expliquées et testées auprès des personnes concernées.
Un contrôle trop contraignant peut encourager des contournements : partage de comptes, utilisation d’outils personnels ou transfert de données par des moyens non autorisés. Le dispositif de sécurité devient alors moins efficace que prévu.
Pour éviter cette situation, une démarche progressive consiste à identifier les usages indispensables, associer les responsables métiers, tester les règles sur un périmètre limité puis examiner les incidents et demandes d’exception.
Les règles doivent aussi être documentées. Une autorisation temporaire accordée pour une opération de maintenance ne devrait pas devenir un accès permanent faute de suivi.
Dans un projet de vidéosurveillance IP, cette approche conduit à une organisation claire : les caméras disposent des ressources réseau nécessaires, les administrateurs bénéficient d’accès contrôlés et les collaborateurs continuent à utiliser leurs applications sans supporter inutilement le trafic vidéo.
Avant d’étendre le dispositif, il est pertinent de réaliser un pilote sur une zone limitée, de mesurer le débit réel des caméras, de vérifier les consultations et l’enregistrement, puis de valider les règles de sécurité avec les équipes techniques et les responsables concernés. Cette démarche permet de déployer progressivement une surveillance adaptée à l’infrastructure existante.
Une caméra IP consomme-t-elle de la bande passante lorsqu’aucun utilisateur ne regarde les images ?
Oui, si la caméra transmet continuellement son flux vers un NVR ou un serveur d’enregistrement. En revanche, une caméra configurée pour ne transmettre certaines séquences que sur événement peut réduire les échanges selon l’architecture. Il faut distinguer l’enregistrement sur détection, les flux permanents et les consultations ponctuelles.
Un switch Gigabit suffit-il pour raccorder plusieurs caméras IP ?
Il peut suffire si les débits agrégés restent compatibles avec les capacités des ports, de la liaison montante et de l’équipement. Le nombre de ports ne constitue pas le seul critère : il faut également vérifier les performances de commutation, les autres trafics, le budget PoE et les flux de consultation.
Peut-on utiliser des caméras IP Wi-Fi dans une entreprise ?
Oui, sous réserve d’une couverture radio stable, d’une capacité suffisante et d’une configuration sécurisée. Cependant, plusieurs flux vidéo simultanés peuvent solliciter fortement le réseau sans fil. Pour les installations permanentes et critiques, une connexion Ethernet avec alimentation PoE mérite généralement d’être privilégiée lorsqu’elle est réalisable.
Faut-il une connexion Internet pour enregistrer les images des caméras IP ?
Non, pas nécessairement. Des caméras et un NVR local peuvent enregistrer sur le réseau interne sans accès Internet, si leur configuration le permet. Une connexion extérieure peut toutefois être requise pour la consultation à distance, certaines fonctions cloud, les notifications ou la sauvegarde hors site.
Comment vérifier qu’une nouvelle installation de caméras ne ralentit pas le réseau ?
Il faut mesurer les débits et les performances du réseau avant et après le raccordement, puis reproduire des situations représentatives : enregistrement simultané, consultation de plusieurs flux et utilisation des applications professionnelles. Les taux d’occupation des interfaces, la latence, les pertes de paquets et la stabilité des enregistrements permettent d’identifier les éventuels goulets d’étranglement.