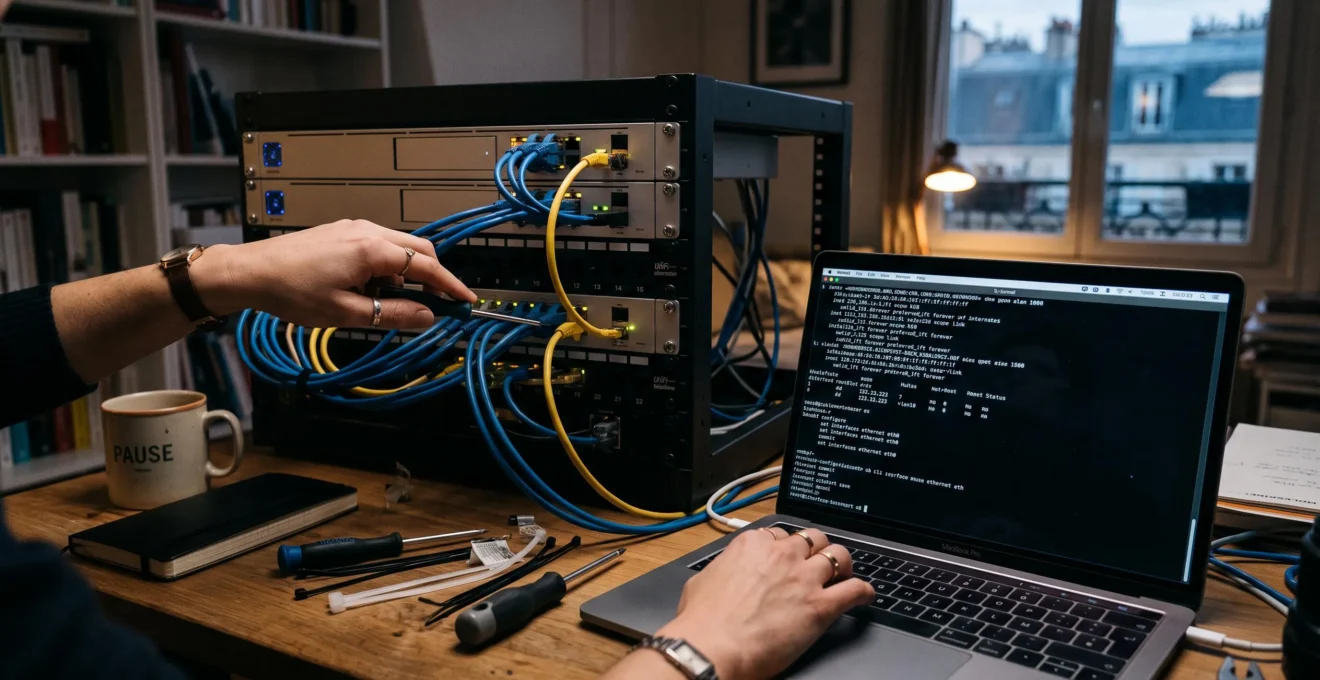
Caméras IP, prises intelligentes, capteurs, thermostats ou équipements de domotique facilitent de nombreuses tâches quotidiennes. Pourtant, chaque appareil connecté au réseau représente aussi un équipement informatique susceptible de présenter des vulnérabilités. Une caméra mal configurée ou un capteur dont le logiciel n’est plus maintenu peut exposer des données et, dans certaines conditions, faciliter une intrusion vers d’autres systèmes.
Protéger les objets connectés ne nécessite pas de multiplier les outils de cybersécurité. Les mesures les plus utiles consistent à sécuriser les identifiants, maintenir les logiciels à jour, désactiver les fonctions inutiles et séparer les équipements connectés des ordinateurs contenant des informations sensibles. Ces précautions peuvent être intégrées à l’installation initiale sans imposer de manipulations permanentes.
Pour un particulier comme pour une petite entreprise, l’objectif est de trouver un équilibre : limiter les communications dangereuses tout en conservant les fonctions réellement utilisées, notamment le pilotage depuis un smartphone, les automatisations et la consultation des caméras.
Protéger les objets connectés : les mesures essentielles
- Isoler les appareils : placer les équipements connectés sur un réseau distinct et autoriser uniquement les communications nécessaires.
- Sécuriser dès l’installation : modifier les identifiants par défaut, installer les mises à jour et désactiver les services inutilisés.
- Surveiller leur durée de vie : privilégier les fabricants qui assurent un suivi logiciel et retirer les appareils devenus impossibles à sécuriser.
- Pourquoi un objet connecté mal sécurisé peut-il exposer d’autres appareils du réseau ?
- Comment séparer les objets connectés du réseau principal sans perdre leurs fonctions utiles ?
- Objet connecté économique ou modèle régulièrement mis à jour : quel choix privilégier ?
- Quelles configurations d’origine faut-il vérifier avant de connecter un nouvel appareil ?
- Quand retirer un objet connecté devenu trop ancien pour être correctement sécurisé ?
- Comment connecter plusieurs caméras IP sans perturber les usages bureautiques du réseau ?
- Pare-feu sur chaque poste ou pare-feu central : quelle approche convient à une petite entreprise ?
- Comment structurer une cybersécurité efficace sans multiplier les outils et procédures inutiles ?
Pourquoi un objet connecté mal sécurisé peut-il exposer d’autres appareils du réseau ?
Un objet connecté mal sécurisé peut exposer d’autres appareils lorsqu’il partage un réseau insuffisamment cloisonné avec des ordinateurs, des serveurs ou des équipements sensibles. Après sa compromission, un attaquant peut tenter d’explorer les communications locales, de rechercher d’autres vulnérabilités et de progresser vers des ressources auxquelles l’objet n’aurait normalement pas besoin d’accéder.
Le danger vient notamment de la confiance accordée aux équipements présents sur un même réseau. Dans une installation où les communications internes sont peu filtrées, une caméra IP compromise peut devenir un point de départ pour rechercher des services accessibles sur un ordinateur, un système de stockage ou une interface d’administration.
Cette progression n’est pas automatique. Elle dépend des possibilités de communication entre appareils, de leurs vulnérabilités et des droits accessibles. Néanmoins, un réseau sans séparation augmente les opportunités d’exploitation. Le Guide d’hygiène informatique de l’ANSSI décrit précisément l’intérêt du cloisonnement pour limiter les possibilités de rebond après la compromission d’une machine.
Deux situations doivent être distinguées :
- L’objet comme porte d’entrée : l’attaquant prend le contrôle d’un équipement vulnérable, puis tente d’accéder à d’autres ressources internes. Les conséquences possibles concernent notamment la confidentialité des données et l’intégrité des systèmes.
- L’objet comme relais d’attaque : l’équipement compromis est utilisé pour communiquer avec des infrastructures malveillantes ou participer à des attaques visant des systèmes extérieurs, notamment dans le cadre d’un botnet.
Les signes peuvent différer. Des connexions inhabituelles vers des ressources internes peuvent suggérer une tentative de déplacement latéral. Un trafic sortant anormal, une consommation réseau persistante ou un comportement erratique peuvent justifier une investigation, sans constituer à eux seuls une preuve d’infection.
Les appareils concernés ne se limitent pas aux caméras. Assistants vocaux, prises intelligentes, passerelles domotiques et capteurs peuvent également héberger des composants logiciels exposés à des vulnérabilités.
Leur sécurisation présente des contraintes particulières. Certains utilisent des systèmes informatiques allégés, disposent de ressources matérielles limitées ou n’acceptent pas les logiciels de protection habituellement installés sur un ordinateur. D’autres dépendent entièrement du fabricant pour recevoir des correctifs.
Les recommandations de l’ANSSI consacrées aux systèmes d’objets connectés soulignent notamment les limites de certaines capacités d’intervention et de mise à jour. Cette réalité rend indispensable une protection qui ne repose pas uniquement sur la résistance individuelle de chaque équipement.
La priorité consiste donc à limiter ce qu’un équipement pourrait atteindre s’il était compromis. C’est précisément le rôle de la séparation réseau, qui peut être mise en place sans renoncer aux fonctions utiles des appareils.
Comment séparer les objets connectés du réseau principal sans perdre leurs fonctions utiles ?
La séparation des objets connectés consiste à les placer sur un réseau distinct de celui des ordinateurs et des ressources sensibles, tout en conservant les communications indispensables à leur fonctionnement. Un réseau Wi-Fi invité correctement isolé peut constituer une première solution. Pour une configuration plus précise, un VLAN dédié associé à des règles de pare-feu permet de contrôler les échanges.
Dans une maison, cette séparation peut empêcher une prise intelligente ou une caméra d’accéder directement aux ordinateurs familiaux. Dans une entreprise, elle permet de différencier les équipements de surveillance, les postes bureautiques et les ressources internes.
Une solution simple consiste à vérifier si la box Internet propose un réseau invité isolé du réseau local principal. Il faut toutefois contrôler son fonctionnement réel : selon les équipements, cette fonction peut uniquement créer un autre nom Wi-Fi, isoler les clients entre eux ou bloquer les communications vers le réseau principal.
Le principal défi est de conserver les fonctions locales. Certaines applications mobiles découvrent automatiquement les appareils disponibles sur le même réseau grâce à des protocoles de découverte. Une séparation trop stricte peut alors interrompre le pilotage d’une caméra, la diffusion vers un écran ou les communications entre équipements domotiques.
La bonne approche consiste à identifier les dépendances avant d’appliquer des restrictions. Un équipement qui communique uniquement avec un service distant peut fonctionner sans accès direct aux ordinateurs. En revanche, une passerelle domotique utilisant des échanges locaux peut nécessiter des autorisations ciblées.
Pour mettre en place cette séparation progressivement :
- Repérer les équipements connectés et les fonctions utilisées, notamment le pilotage local et l’accès distant.
- Activer un réseau invité isolé, si la box propose cette fonctionnalité.
- Déplacer les objets un par un et vérifier leur fonctionnement après chaque modification.
- Tester les applications mobiles, les automatisations, les notifications et les consultations vidéo.
- Lorsque des communications indispensables sont bloquées, définir des exceptions limitées avec un équipement réseau adapté.
Un VLAN apporte davantage de contrôle, mais ne constitue pas une protection complète en lui-même. La séparation devient réellement utile lorsque les communications entre réseaux sont filtrées. Un pare-feu peut, par exemple, empêcher les objets connectés d’initier des connexions vers les postes professionnels, tout en autorisant les échanges nécessaires avec une passerelle identifiée.
La configuration doit également prévoir l’administration des appareils : accès aux mises à jour, synchronisation horaire et services indispensables à leur fonctionnement. Ces autorisations doivent rester proportionnées aux besoins réels.
Une fois le cloisonnement établi, la qualité des équipements reste déterminante. Un réseau séparé limite certains risques, mais ne compense pas indéfiniment un produit dont le fabricant abandonne les correctifs de sécurité.
Objet connecté économique ou modèle régulièrement mis à jour : quel choix privilégier ?
Un objet connecté régulièrement mis à jour est généralement préférable lorsqu’il traite des données sensibles, contrôle un accès physique ou reste accessible à distance. Un modèle économique peut convenir à un usage moins critique, à condition de vérifier ses protections et de limiter son exposition. Le critère décisif n’est donc pas uniquement le prix, mais la durée de support et le risque associé à l’appareil.
Deux équipements affichant des fonctions proches peuvent présenter des différences importantes : disponibilité de correctifs, protection des comptes, transparence sur les vulnérabilités et durée de maintenance logicielle.
Une caméra installée dans un logement ou des locaux professionnels traite des images potentiellement sensibles. Une serrure connectée agit directement sur la sécurité physique. Pour ces équipements, l’absence de correctifs peut avoir des conséquences nettement plus importantes que pour un simple capteur de température isolé, sans microphone ni caméra.
Le niveau de risque dépend toutefois de l’architecture complète : un capteur apparemment simple peut également présenter un risque si sa passerelle dispose d’un accès étendu au réseau ou à des commandes sensibles.
Avant l’achat, plusieurs critères permettent de comparer les produits.
| Critère | Modèle économique au support incertain | Modèle au support documenté |
|---|---|---|
| Mises à jour | Disponibilité et fréquence difficiles à anticiper | Politique de maintenance identifiable |
| Durée de support | Absente ou peu explicite | Engagement annoncé et vérifiable |
| Correction des vulnérabilités | Procédure parfois inconnue | Canal de signalement et suivi des correctifs identifiables |
| Coût à long terme | Risque de remplacement anticipé | Meilleure visibilité sur la durée d’utilisation sécurisée |
| Usage conseillé | Équipement peu critique, avec exposition limitée et protections vérifiées | Équipement sensible ou destiné à rester connecté durablement |
La présence de mises à jour antérieures ne garantit pas qu’un fabricant continuera à maintenir un appareil. Il est donc utile de rechercher une politique de support explicite, les informations sur les versions logicielles et les modalités de traitement des vulnérabilités.
Il faut également examiner les mécanismes d’authentification. Un appareil imposant des identifiants connus, identiques pour tous les utilisateurs et impossibles à modifier constitue un choix particulièrement problématique.
Pour un achat destiné au marché français, les informations de sécurité et les éventuelles déclarations de conformité aux exigences réglementaires applicables méritent également d’être vérifiées. Une conformité annoncée ne doit toutefois pas être interprétée comme une garantie d’absence de vulnérabilités.
Le coût réel comprend le prix d’achat, la maintenance et le remplacement éventuel. Un produit moins cher qui cesse rapidement de recevoir des correctifs peut devenir plus coûteux qu’un modèle initialement plus onéreux mais maintenu plus longtemps.
La règle pratique consiste à ne pas prévoir une utilisation connectée exposée au-delà de la période de support connue sans solution de protection compensatoire crédible. Même un bon produit doit ensuite être correctement configuré dès sa première installation.
Quelles configurations d’origine faut-il vérifier avant de connecter un nouvel appareil ?
Avant d’utiliser un nouvel objet connecté, il faut vérifier ses identifiants, ses mises à jour, ses services réseau et ses paramètres de confidentialité. Les mots de passe par défaut doivent être remplacés lorsqu’ils existent, les fonctions inutiles désactivées et l’authentification à deux facteurs activée lorsqu’elle est proposée. Ces réglages initiaux réduisent durablement l’exposition sans compliquer l’utilisation quotidienne.
La configuration d’usine privilégie parfois la facilité de mise en service. Certaines options peuvent être activées pour simplifier la découverte des appareils, le partage ou l’accès distant. Elles ne correspondent pas nécessairement aux besoins réels de l’utilisateur.
La CNIL recommande de sécuriser les objets connectés en modifiant notamment leurs paramètres par défaut, en protégeant les comptes associés et en sécurisant le réseau Wi-Fi utilisé.
La première opération consiste à protéger les accès. Lorsqu’un équipement possède un mot de passe administrateur initial, celui-ci doit être remplacé par un identifiant robuste et propre à l’appareil. Il convient également de distinguer le compte du fabricant, le compte d’administration local et le mot de passe du réseau Wi-Fi.
Vient ensuite la vérification du firmware, c’est-à-dire le logiciel interne de l’équipement. Une mise à jour disponible dès la première installation doit être examinée et appliquée selon les instructions du fabricant. Lorsque l’option existe, les mises à jour automatiques facilitent la maintenance ultérieure.
Les services actifs doivent également être contrôlés : administration distante, partage local, accès à des flux vidéo, microphone, découverte automatique et interfaces réseau. Une fonction inutile doit être désactivée lorsqu’elle peut l’être sans perturber le fonctionnement attendu.
Concernant les applications compagnon, il faut examiner les autorisations demandées. L’accès à la localisation, au microphone, à la caméra ou aux contacts doit correspondre à une fonction identifiée. Certaines autorisations peuvent être indispensables à une étape d’installation sans devoir rester actives en permanence.
Checklist de sécurisation avant la première utilisation
- Identifier l’appareil : relever son modèle, son fabricant et sa version logicielle dans une fiche d’inventaire.
- Sécuriser les identifiants : modifier les accès par défaut, enregistrer les nouveaux identifiants dans un gestionnaire et vérifier que la connexion fonctionne.
- Installer les correctifs : rechercher les mises à jour disponibles et noter la version installée après vérification.
- Réduire les fonctions exposées : désactiver les services inutiles et conserver une liste des fonctions réseau nécessaires.
- Valider l’installation : connecter l’appareil à son réseau prévu, tester les fonctions utiles et noter le résultat du contrôle.
Lorsque la procédure du fabricant le permet, la préparation doit être effectuée sur un réseau temporaire ou isolé, avant l’intégration définitive de l’appareil. Il n’est toutefois pas toujours possible de mettre à jour un équipement sans connexion Internet. Dans ce cas, il faut limiter son exposition pendant l’installation plutôt que supposer qu’il peut être entièrement sécurisé hors ligne.
Une fois installé, l’appareil doit pouvoir fonctionner avec peu d’interventions. Cette simplicité suppose néanmoins de rester attentif à sa maintenance et aux signes indiquant que son niveau de sécurité n’est plus suffisant.
Quand retirer un objet connecté devenu trop ancien pour être correctement sécurisé ?
Un objet connecté doit être retiré du réseau ou strictement isolé lorsqu’une vulnérabilité importante reste sans correctif, que son fabricant abandonne le support logiciel ou qu’il devient impossible de sécuriser ses accès. Son fonctionnement matériel ne suffit pas à justifier son maintien en service : un équipement peut continuer à remplir sa fonction tout en présentant un risque informatique excessif.
Contrairement à un appareil traditionnel, un objet connecté dépend de composants logiciels qui évoluent dans un environnement soumis à de nouvelles vulnérabilités. Sa durée de vie technique peut donc dépasser sa durée d’utilisation sécurisée.
Plusieurs signaux doivent déclencher une évaluation :
- Le fabricant annonce officiellement la fin des mises à jour de sécurité.
- Une vulnérabilité connue affecte le modèle et aucun correctif ni mesure compensatoire fiable n’est disponible.
- L’application nécessaire au fonctionnement ou à l’administration n’est plus accessible ni maintenue.
- Les identifiants initiaux ne peuvent pas être changés et présentent un risque identifié.
- Des fonctions réseau dangereuses restent activées sans possibilité de les désactiver ou de les filtrer convenablement.
L’absence de mise à jour depuis une longue période constitue un indice à examiner, mais pas une preuve suffisante d’abandon : certains appareils reçoivent peu de correctifs parce que leur fonctionnement évolue rarement. Il faut rechercher la politique officielle de maintenance et tenir compte de l’exposition réelle.
Trois réponses sont envisageables : remplacer l’appareil, modifier son usage ou appliquer une mesure compensatoire. Un équipement compatible avec un firmware alternatif reconnu peut parfois être maintenu plus longtemps, à condition de vérifier précisément la compatibilité matérielle, la fiabilité du projet et la disponibilité des correctifs.
Un appareil peut également rester utile sans connexion réseau, si sa fonction le permet. Enfin, une isolation stricte peut limiter les risques d’un équipement ancien. Cette dernière solution ne suffit cependant pas si le produit manipule des données sensibles, reste accessible depuis Internet ou présente une vulnérabilité impossible à contenir.
Le retrait doit aussi protéger les données. Avant de céder, recycler ou mettre au rebut un équipement, il faut supprimer ses associations avec les comptes utilisateurs, effacer les informations stockées et appliquer une réinitialisation d’usine lorsque cette opération est disponible.
Il convient ensuite de vérifier que l’appareil n’apparaît plus dans les applications, les comptes associés ou les listes d’équipements autorisés. Une réinitialisation ne garantit pas toujours l’effacement complet de tous les supports de stockage : pour un appareil ayant conservé des données particulièrement sensibles, une méthode d’effacement adaptée ou une destruction sécurisée peut être nécessaire.
En France, les appareils électriques et électroniques doivent rejoindre les filières appropriées de collecte et de recyclage lorsqu’ils ne peuvent pas être réemployés.
La gestion de cette fin de vie est particulièrement importante pour les équipements installés en nombre, notamment les caméras IP. Leur sécurité doit également être pensée avec les besoins de performance du réseau.
Comment connecter plusieurs caméras IP sans perturber les usages bureautiques du réseau ?
Pour connecter plusieurs caméras IP sans dégrader les usages bureautiques, il faut anticiper leurs flux vidéo, privilégier les connexions filaires lorsque c’est possible et séparer le trafic de vidéosurveillance des communications professionnelles. Un VLAN dédié, un réseau physique distinct ou un enregistreur local peuvent aider à maîtriser les échanges. Les accès aux images doivent également être protégés et limités.
Une caméra peut transmettre des flux en continu vers un enregistreur, un serveur ou un service distant. Lorsque plusieurs appareils fonctionnent simultanément, leurs débits cumulés peuvent peser sur les liens réseau, notamment sur le Wi-Fi ou la connexion Internet en cas d’envoi vers un service cloud.
La bande passante nécessaire dépend de la résolution, de la fréquence d’images, du codec vidéo, du niveau de compression et du mode d’enregistrement. Il n’existe donc pas de débit unique applicable à toutes les caméras.
Le dimensionnement doit tenir compte du nombre d’appareils, de leurs flux simultanés et de la capacité des équipements traversés. Un switch dédié peut faciliter l’organisation physique, mais il ne garantit pas à lui seul l’isolation du trafic. Celle-ci dépend de la configuration des ports, des VLAN et des communications autorisées.
Dans une petite entreprise, une architecture adaptée peut comporter :
- Un réseau réservé aux caméras, séparé de celui des ordinateurs professionnels.
- Un enregistreur local chargé de recevoir et de conserver les vidéos lorsque cette architecture est pertinente.
- Des règles de filtrage permettant seulement aux postes autorisés de consulter les flux.
- Une capacité réseau suffisante pour les flux vidéo, avec des politiques de qualité de service lorsque des liens sont partagés.
La sécurisation de l’accès distant mérite une attention particulière. Un premier mode repose sur le service cloud du fabricant, qui nécessite de vérifier les protections des comptes, les mécanismes de chiffrement et les conditions de traitement des données. Un second mode expose directement la caméra depuis Internet.
Il faut éviter de publier directement les interfaces d’administration et les flux vidéo des caméras sur Internet. Lorsqu’un accès distant est indispensable, un VPN correctement configuré constitue une solution de contrôle d’accès appropriée dans de nombreux environnements.
Chaque caméra doit posséder des identifiants robustes et distincts lorsque cela est possible, recevoir les correctifs disponibles et utiliser des communications chiffrées compatibles avec son infrastructure. Les flux ou interfaces non chiffrés doivent être désactivés ou confinés lorsqu’ils ne peuvent pas être remplacés.
Il est également utile de limiter les adresses et équipements autorisés à consulter les images. Les droits d’administration doivent être distingués, lorsque le matériel le permet, des simples droits de visualisation.
Le réseau doit enfin être testé dans des conditions représentatives : toutes les caméras actives, enregistrement en fonctionnement et usages professionnels simultanés. Ce test révèle plus facilement les problèmes de capacité qu’une vérification réalisée caméra par caméra.
Pour maintenir cette séparation dans le temps, les règles de communication doivent être appliquées de manière cohérente. Cela conduit au choix de l’architecture pare-feu, particulièrement important dans une petite entreprise.
Pare-feu sur chaque poste ou pare-feu central : quelle approche convient à une petite entreprise ?
Pour une petite entreprise, un pare-feu central et les pare-feu intégrés aux postes sont généralement complémentaires plutôt que concurrents. Le dispositif central contrôle les échanges entre Internet, les objets connectés et les réseaux internes. Les protections locales limitent les communications non autorisées vers chaque ordinateur. L’objectif est de conserver une configuration cohérente et administrable sans multiplier inutilement les solutions.
Un pare-feu central permet de définir des règles communes. Par exemple, les caméras peuvent être autorisées à joindre leur enregistreur, mais empêchées d’initier des connexions vers les ordinateurs contenant des documents professionnels.
Le pare-feu local conserve un rôle différent : il protège le poste contre certaines connexions entrantes, y compris lorsqu’elles proviennent d’un équipement situé dans la même zone réseau ou ayant contourné une protection centrale.
Le choix doit donc porter sur la répartition des responsabilités plutôt que sur la suppression de l’une des deux couches.
| Critère | Pare-feu central | Pare-feu sur chaque poste |
|---|---|---|
| Protection principale | Filtrage entre réseaux et vers Internet | Contrôle des communications du poste |
| Objets connectés | Restriction des accès vers les réseaux sensibles | Protection complémentaire des ordinateurs |
| Administration | Règles communes sur un point de contrôle | Gestion locale ou centralisée selon les outils |
| Limite principale | Ne voit pas nécessairement les échanges internes à une même zone | Ne remplace pas le cloisonnement global du réseau |
| Usage recommandé | Contrôle structurant des flux réseau | Protection maintenue sur les postes compatibles |
Pour une structure disposant de peu de ressources informatiques, un équipement central correctement administré, éventuellement par un prestataire, peut simplifier la gestion des communications entre zones. Les pare-feu déjà intégrés aux systèmes d’exploitation doivent néanmoins rester actifs et configurés.
Il n’est pas nécessaire d’installer systématiquement un logiciel supplémentaire sur chaque ordinateur. Une protection native correctement maintenue peut répondre aux besoins identifiés, selon le contexte et les autres mesures de sécurité présentes.
Les règles centrales doivent suivre un principe simple : autoriser les communications justifiées et refuser celles qui ne sont pas nécessaires. Une exception destinée à une caméra, une imprimante ou une passerelle doit rester limitée aux équipements, destinations et services concernés.
Les entreprises traitant des données personnelles doivent aussi tenir compte de leurs obligations de sécurité. Le RGPD impose des mesures techniques et organisationnelles adaptées aux risques, sans prescrire systématiquement une architecture pare-feu particulière. Le choix dépend notamment de la nature des données, de l’exposition du système et des conséquences possibles d’un incident.
Une revue des règles permet de supprimer les autorisations devenues inutiles après le remplacement d’un appareil ou la modification d’un usage.
La réussite de cette architecture dépend moins du nombre d’équipements de sécurité que de la capacité à les maintenir correctement. Une organisation simple, documentée et régulièrement vérifiée offre souvent une meilleure continuité opérationnelle qu’une accumulation de dispositifs mal maîtrisés.
À retenir pour construire une protection durable
- Chaque mesure doit correspondre à un risque concret : exposition d’une caméra, circulation entre réseaux ou accès à des données sensibles.
- Une protection automatisée et correctement maintenue est généralement plus fiable qu’une procédure complexe que personne n’applique.
- Un inventaire actualisé et des vérifications périodiques permettent de conserver une vision claire des équipements, des accès et des protections.
Comment structurer une cybersécurité efficace sans multiplier les outils et procédures inutiles ?
Une cybersécurité efficace des objets connectés repose sur quelques mesures cohérentes : identifier les équipements, séparer les réseaux sensibles, protéger les comptes, appliquer les mises à jour et vérifier périodiquement les accès. L’objectif n’est pas d’ajouter des outils à chaque nouveau risque, mais de disposer de protections compréhensibles, maintenables et réellement appliquées par les utilisateurs.
La multiplication des dispositifs de sécurité peut créer des difficultés : alertes ignorées, interfaces rarement consultées, règles contradictoires et responsabilités mal définies. Une installation techniquement ambitieuse devient fragile si personne ne sait la maintenir.
Pour un particulier, une configuration cohérente peut reposer sur un routeur correctement administré, un réseau invité isolé, des mots de passe distincts conservés dans un gestionnaire et des mises à jour automatiques lorsque les appareils les proposent.
Pour une petite entreprise, les mêmes principes peuvent être adaptés avec un inventaire partagé, des VLAN, un pare-feu central et une procédure courte de validation des nouveaux équipements.
Les dix règles d’or de l’ANSSI en matière de sécurité numérique rappellent l’importance des mises à jour, des mots de passe distincts et de l’authentification renforcée. Ces principes généraux peuvent être appliqués aux objets connectés lorsque leurs caractéristiques techniques le permettent.
Avant l’acquisition d’un nouvel outil, trois questions méritent d’être posées :
- Quel risque précis doit-il réduire ? La réponse doit correspondre à un équipement, une communication ou une donnée réellement exposée.
- Qui pourra le maintenir ? Une configuration nécessitant des interventions régulières doit avoir un responsable clairement identifié.
- Quelle protection existante complète-t-il ou remplace-t-il ? Cette vérification évite de conserver des solutions redondantes sans bénéfice démontré.
La simplicité constitue ici un véritable facteur de sécurité. Lorsqu’une mesure perturbe quotidiennement les utilisateurs, elle risque d’être désactivée, contournée ou progressivement abandonnée.
Une stratégie durable privilégie donc des protections qui fonctionnent normalement sans intervention, avec des exceptions limitées et documentées. Les mots de passe uniques peuvent être gérés par un coffre-fort numérique, les correctifs automatisés lorsqu’ils sont proposés, et les restrictions réseau appliquées de manière centralisée.
Une revue périodique courte permet ensuite de vérifier l’essentiel :
- Comparer l’inventaire avec les appareils réellement connectés.
- Repérer les équipements dont le support logiciel arrive à son terme.
- Vérifier les mises à jour disponibles et les erreurs éventuelles d’installation.
- Examiner les règles d’accès distant et les exceptions réseau devenues inutiles.
- Contrôler l’état des sauvegardes pertinentes et tester leur restauration lorsque cela est nécessaire.
La fréquence de cette revue dépend de la sensibilité des équipements et de leur exposition. L’important est de retenir un intervalle régulier, compatible avec les ressources disponibles, et de prévoir une vérification supplémentaire après un incident, un changement d’architecture ou une alerte de sécurité importante.
Un document d’une page décrivant les réseaux, les principaux équipements, les responsables et les opérations de maintenance peut suffire à organiser une petite installation. Il doit toutefois être tenu à jour et rester accessible aux personnes chargées de l’administration.
La prochaine action utile consiste à inventorier les objets connectés actuellement présents, puis à choisir une seule amélioration prioritaire : remplacer un identifiant faible, installer un correctif manquant ou isoler un équipement sensible. Répéter cette démarche à chaque nouvelle installation permet d’améliorer progressivement la sécurité sans alourdir le quotidien.
Un antivirus peut-il protéger tous les objets connectés ?
Non. De nombreux objets connectés utilisent des systèmes spécialisés qui ne permettent pas l’installation d’un antivirus classique. Leur protection repose principalement sur les correctifs du fabricant, les paramètres de sécurité, le contrôle des accès et la séparation réseau. Les solutions de surveillance du trafic peuvent apporter une visibilité complémentaire, sans remplacer ces mesures.
Un objet connecté doit-il obligatoirement accéder à Internet pour fonctionner ?
Non. Certains appareils peuvent être pilotés localement ou fonctionner avec une passerelle sans accès Internet permanent. D’autres dépendent d’un service cloud pour leurs commandes, notifications ou automatisations. Il faut vérifier les fonctions réellement nécessaires avant de bloquer les connexions externes, puis conserver uniquement les accès indispensables.
Comment savoir quels objets connectés utilisent le réseau Wi-Fi ?
La plupart des box et routeurs proposent une interface affichant les équipements connectés, leurs noms et certaines informations réseau. Cette liste peut servir de point de départ pour l’inventaire. Il faut toutefois compléter la vérification avec les appareils reliés par câble ou par une passerelle, qui ne sont pas nécessairement visibles individuellement dans la liste Wi-Fi.
Faut-il changer régulièrement les mots de passe des objets connectés ?
Il est surtout important d’utiliser des mots de passe robustes, uniques et de remplacer immédiatement les identifiants par défaut. Un changement s’impose lorsqu’un mot de passe est compromis, suspecté de l’être ou partagé avec une personne qui ne doit plus disposer de l’accès. Un renouvellement systématique très fréquent, sans risque identifié, n’est pas nécessairement plus protecteur.
Une prise connectée présente-t-elle autant de risques qu’une caméra IP ?
Pas nécessairement. Une caméra peut exposer des images, des informations sur les occupants et des fonctions de consultation distante. Une prise connectée ne présente pas exactement les mêmes enjeux de confidentialité. Cependant, elle peut également comporter des vulnérabilités réseau ou permettre des actions non autorisées. Le niveau de protection doit dépendre de ses fonctionnalités, de son exposition et des systèmes auxquels elle peut accéder.